Google Farklı Standart Sayfa Seçti: Nasıl Çözülür?
Search Console’da “Kopya, Google kullanıcıdan farklı bir standart sayfa seçti” uyarısı neden çıkar? Google canonical’ı neden yok sayar? 9 adımda çözüm.
Makaleyi oku →Bir domainin e-posta kimlik doğrulamasını canlı DNS’ten kontrol eder: SPF kaydı ve 10 DNS sorgusu sınırının recursive sayımı, all niteleyicisi, birden fazla SPF kaydı, DMARC politikası (p=, rua=, pct=) ve yaygın selector’larda bulunan DKIM anahtarları ile anahtar uzunlukları.
Canlı veri alınıyor…
SPF, DKIM ve DMARC Kontrolü aracı, bir alan adının e-posta kimlik doğrulama kayıtlarını canlı DNS'ten okur ve doğru çalışıp çalışmadıklarını söyler. SPF kaydının DNS sorgularını 10 sınırına göre iç içe sayar, all niteleyicisini kontrol eder, yaygın seçicilerde DKIM anahtarlarını arayıp uzunluklarını ölçer ve DMARC politikasını açıklar; sonunda bir puan ve somut düzeltmeler sunar.
example.com gibi bir alan adı girin. Bir URL veya e-posta adresi de yapıştırabilirsiniz; araç yalnızca alan adını alır. DKIM seçicinizi biliyorsanız ekleyin (birden fazlasını virgülle ayırabilirsiniz).include: ile redirect= ifadesini izleyerek, alıcı sunucuların yaptığı gibi her DNS sorgusunu sayar._dmarc. + alan adınız adresinde okur; alt alan adlarında kuruluş alan adına bakar.seçici._domainkey. + alan adınız adresinde dener, bulunan her anahtarın türünü ve bit uzunluğunu okur.v=spf1 ile başlayan tam olarak bir TXT kaydı. İki kayıt kalıcı hataya yol açar ve hiçbiri kullanılmaz.include, a, mx, ptr, exists ve redirect birer DNS sorgusu harcar; iç içe include'lar toplanır. 10'dan fazlası, SPF'in alıcı tarafında geçersiz sayılması demektir.mx ifadeleri.-all (fail) ve ~all (softfail) uygundur; ?all nötr ve zayıftır; +all herkesin sizin adınıza göndermesine izin verir. Kullanımdan kalkmış ptr mekanizması işaretlenir.p=), test modu ve CNAME arkasındaki sağlayıcı. 1024 bit anahtarlar zayıf, 2048 bit ve üzeri iyi olarak gösterilir.p= (none, quarantine, reject), sp=, pct=, rapor adresleri (rua=, ruf=), hizalama modları ve harici bir rapor adresinin yetkilendirilip yetkilendirilmediği.E-posta kimlik doğrulaması, iletilerinizin gelen kutusuna ulaşıp ulaşmayacağını ve başkalarının sizin adınıza sahte e-posta gönderip gönderemeyeceğini belirler. Şubat 2024'ten beri Google ve Yahoo, kullanıcılarına e-posta gönderen herkesten kimlik doğrulaması, toplu göndericilerden ise SPF, DKIM ve bir DMARC kaydı istiyor (bkz. Google e-posta gönderici yönergeleri). Kuralların kendisi RFC 7208 (SPF) ve RFC 7489 (DMARC) belgelerinde tanımlıdır. Sorunların çoğu sessizdir: yeni bir araç eklendiğinde 10 sorguyu aşan bir SPF kaydı, hosting panelinin oluşturduğu ikinci bir SPF kaydı veya yıllardır p=none durumunda bırakılmış bir DMARC politikası. E-postalar kaybolmaya başlayana kadar hiçbiri fark edilmez. E-posta bir Google sıralama faktörü değildir; ancak spam klasörüne düşen şifre sıfırlama, sipariş onayı ve bülten e-postaları yine de müşteri kaybettirir.
v=spf1, tüm include ve ip4 ifadeleri bir arada ve sonda tek bir ~all veya -all.a ve mx yerine ip4: aralıkları yazın veya include'ları düzleştirip listeyi güncel tutun. Include ağacı hangi dalın en çok sorgu harcadığını gösterir.DKIM-Signature: … s=seçici; d=alanadiniz satırını arayın. O seçiciyi buraya girin. İmza yoksa e-posta sağlayıcınızda DKIM'i açın ve verdiği kaydı yayımlayın.v=DMARC1; p=none; rua=mailto:dmarc@alanadiniz ile başlayın, raporları birkaç hafta inceleyin, meşru göndericileri düzeltin, ardından p=quarantine ve son olarak p=reject politikasına geçin.E-posta kayıtları, bir alan adının sağlığının yalnızca bir parçasıdır. Web Sitesi Güvenlik Kontrolü HTTP güvenlik başlıklarını, SSL Sertifika Kontrolü sertifikayı inceler; WHOIS Sorgulama ise alan adını kimin kontrol ettiğini gösterir.
Her zaman değil. DNS, bir alan adının kullandığı tüm seçicileri listeleyemez; araç yalnızca bilinen adları deneyebilir. Sağlayıcılar sıklıkla özel seçiciler kullanır. Gönderilmiş bir e-postanın DKIM-Signature başlığındaki s= değerini bulun ve o anahtarı kontrol etmek için forma girin.
İkisi de kabul edilebilir. -all alıcılara listede olmayan sunucuları reddetmelerini, ~all ise şüpheli olarak işaretlemelerini söyler. Zorlayıcı bir DMARC politikasıyla aradaki fark küçüktür; tüm göndericilerinizi henüz tespit etmediyseniz ~all daha güvenlidir. ?all ve +all çok az koruma sağlar veya hiç sağlamaz.
Her include, a, mx, ptr, exists ve redirect bir sorgu harcar; include edilen kayıtların içindekiler de dahildir. ip4, ip6 ve all sorgu harcamaz. Araç zincirin tamamını izler ve include ağacının her dalı için sayıyı gösterir.
Bir alt alan adının kendi DMARC kaydı yoksa alıcılar kuruluş alan adının politikasını kullanır (varsa sp= etiketi, yoksa p=). Araç aynı sorguyu yapar ve hangi kaydın geçerli olduğunu size söyler.
Bu araç için seçilmiş rehberler, ipuçları ve eğitimler — kontrol etmekten gerçekten düzeltmeye geçin.
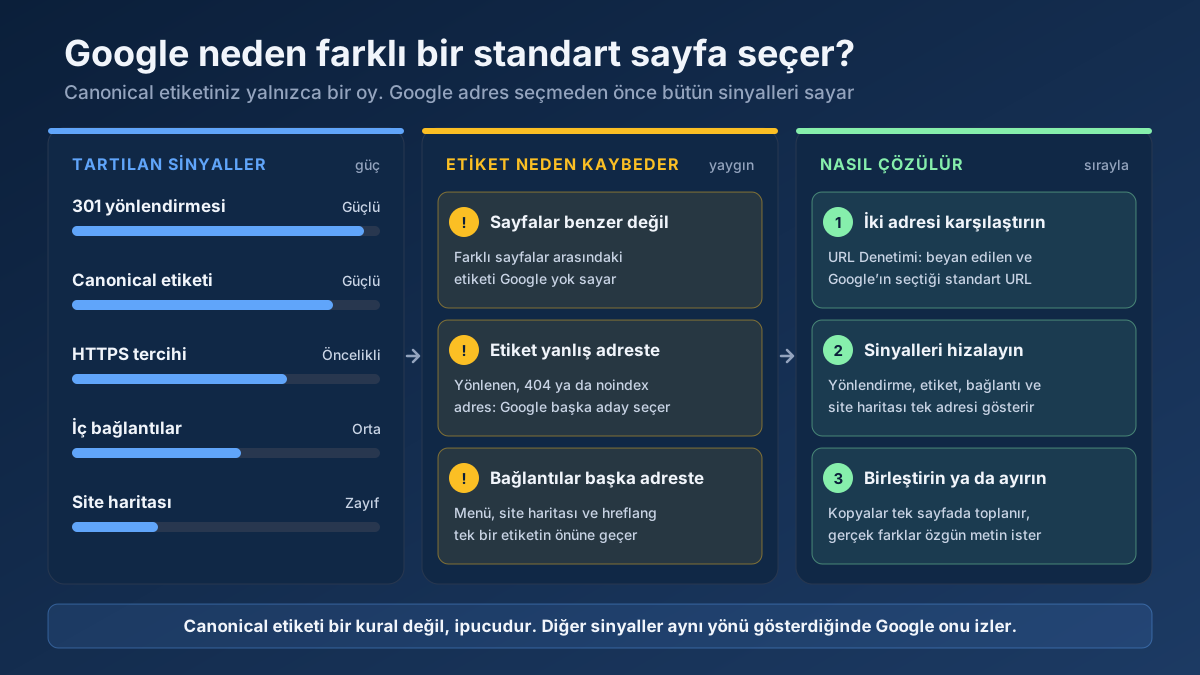 Teknik SEO
Search Console’da “Kopya, Google kullanıcıdan farklı bir standart sayfa seçti” uyarısı neden çıkar? Google canonical’ı neden yok sayar? 9 adımda çözüm.
Makaleyi oku →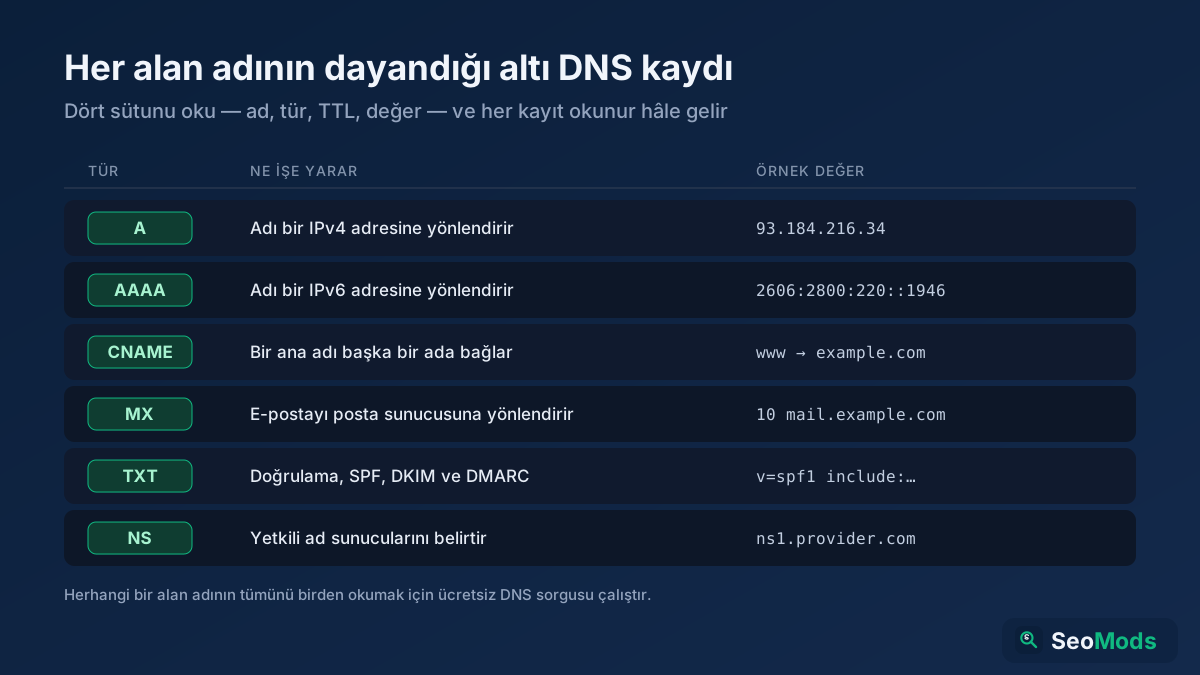 Teknik SEO
DNS kayıtları, alan adının trafiğini, e-postasını ve doğrulamasını yönlendiren gizli ayarlardır. A, AAAA, CNAME, MX, TXT ve NS kayıtlarının ne işe yaradığını, nasıl okunacağını ve her birini ücretsiz araçlarla nasıl kontrol edeceğini sade bir dille anlatıyoruz.
Makaleyi oku →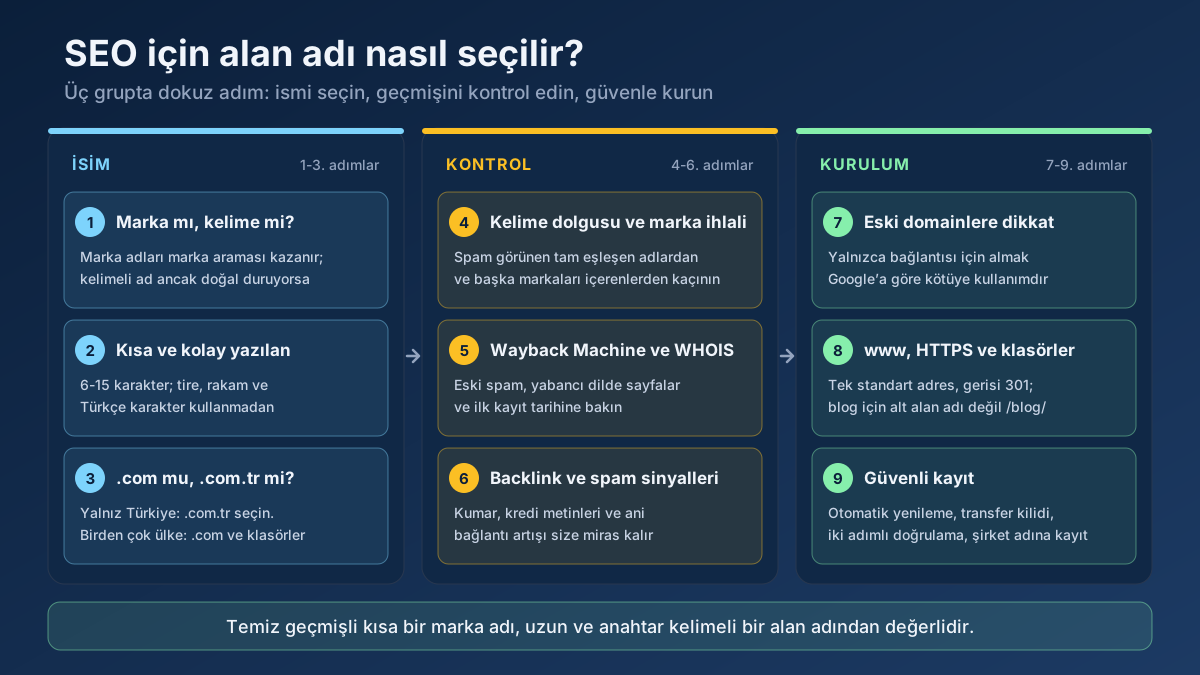 Teknik SEO
SEO için alan adı nasıl seçilir? Marka mı anahtar kelime mi, .com mu .com.tr mi, alan adı geçmişi nasıl kontrol edilir ve eski domain ne zaman risklidir?
Makaleyi oku →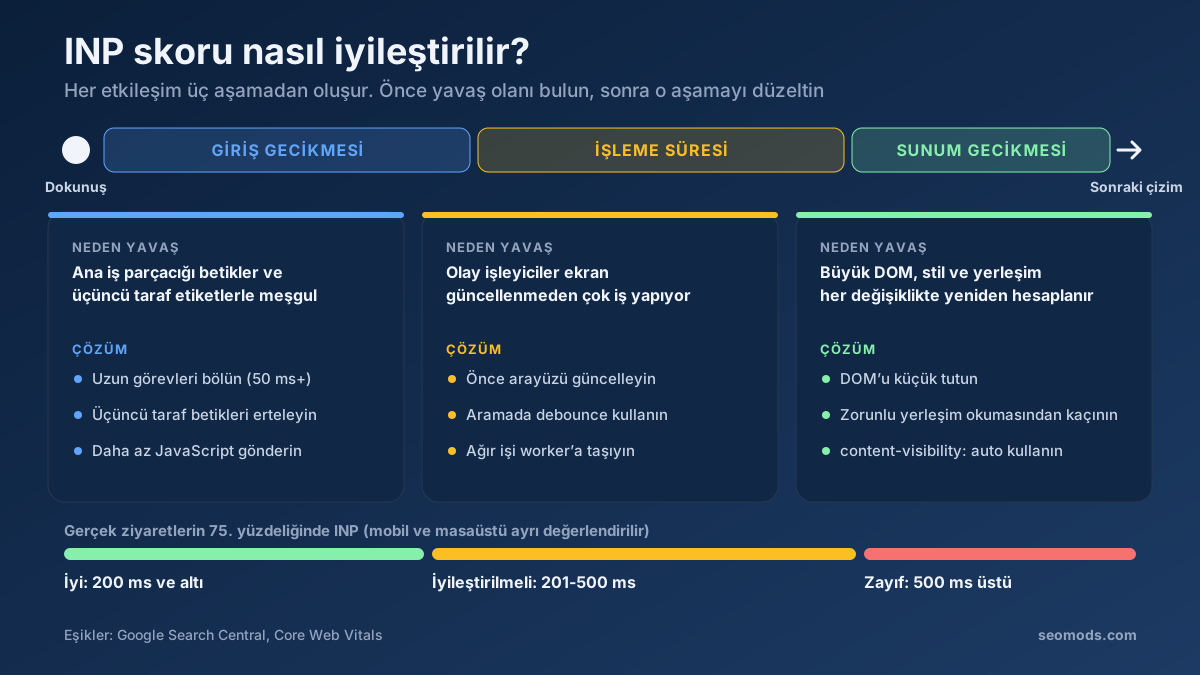 Performans
INP skoru nasıl iyileştirilir? Yavaş etkileşimi bulun, giriş gecikmesini, işleme ve sunum süresini kısaltın, 200 ms Core Web Vitals eşiğinin altına inin.
Makaleyi oku →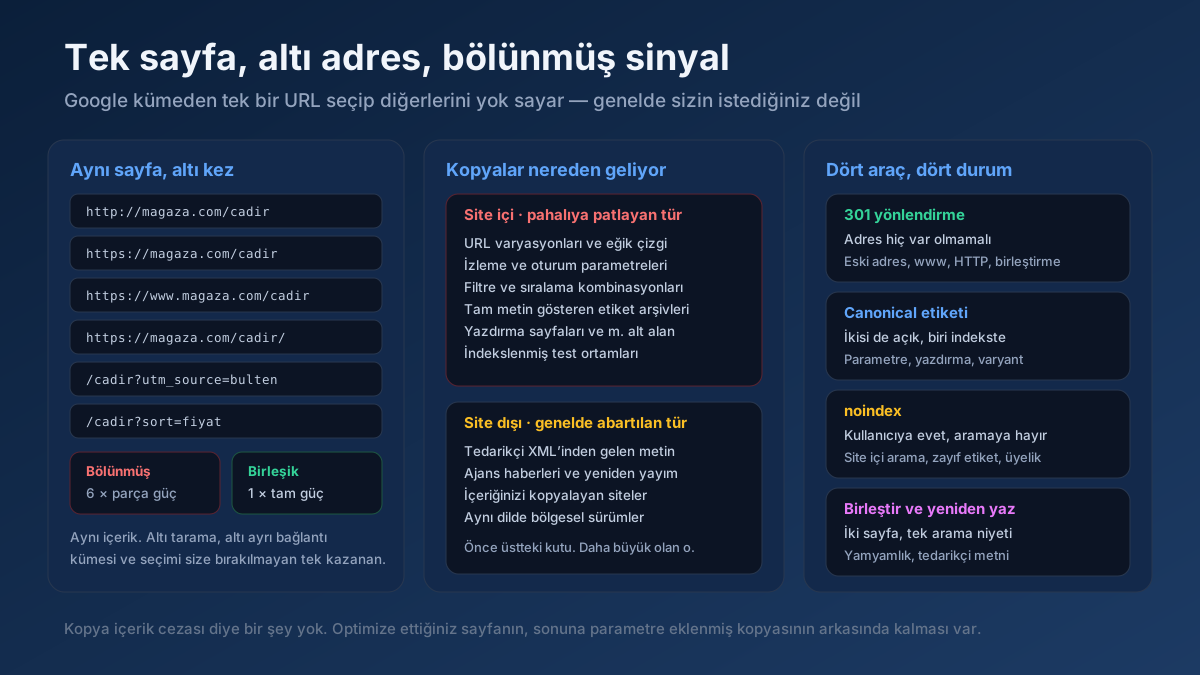 Teknik SEO
Kopya içerik sorunu nasıl düzeltilir? Kopya URL’leri bulma, canonical ile 301 ve noindex arasında seçim yapma ve sorunu kalıcı olarak kapatma rehberi.
Makaleyi oku →Daha hızlı sayfalar daha iyi sıralanır ve daha iyi dönüşür. İşte gerçekten fark yaratan öncelikli bir liste.
Makaleyi oku →Herhangi bir alan adı için canlı A, AAAA, MX, NS, TXT, CNAME ve SOA kayıtlarını sorgular.
Aracı aç →Herhangi bir sitenin pasif güvenlik taraması: HTTPS ve TLS, HSTS, CSP ve diğer güvenlik başlıkları, açıkta kalan .env / .git / phpinfo dosyaları, çerez bayrakları, karışık içerik, sürüm sızıntıları ve PHP2Shell (CVE-2026-109618 / CVE-2026-109619) PHP sürüm kontrolü.
Aracı aç →Gerçek alan adı kayıt verilerini alır: kayıt firması, oluşturma/bitiş tarihleri, isim sunucuları ve durum.
Aracı aç →Canlı TLS sertifikasını inceler: veren kuruluş, geçerlilik tarihleri, kalan gün ve SAN alan adları.
Aracı aç →Herhangi bir URL’nin ham yanıt başlıklarını, sunucu yazılımını, önbellek ve güvenlik başlıklarını gösterir.
Aracı aç →Bir sitenin neyle yapıldığını bulun: CMS, e-ticaret altyapısı, JavaScript framework’ü, CDN, analiz ve etiket yöneticileri, sunucu ve programlama dili; HTML, HTTP başlıkları ve çerezlerden, sürüm numarası ve her eşleşme için güven seviyesiyle tespit edilir.
Aracı aç →