PHP2Shell Güvenlik Açığı: Kontrol ve Çözüm
PHP2Shell güvenlik açığı (CVE-2026-109618/109619) PHP sunucularda kod çalıştırıyor. Hangi sürüm yamalı, siteniz etkileniyor mu, bugün ne yapmalı?
Makaleyi oku →Herhangi bir sitenin pasif güvenlik taraması: HTTPS ve TLS, HSTS, CSP ve diğer güvenlik başlıkları, açıkta kalan .env / .git / phpinfo dosyaları, çerez bayrakları, karışık içerik, sürüm sızıntıları ve PHP2Shell (CVE-2026-109618 / CVE-2026-109619) PHP sürüm kontrolü.
Canlı veri alınıyor…
Web Sitesi Güvenlik Kontrolü, sitenize dışarıdan bakan birinin gördüğünü gösteren ücretsiz bir araçtır. Bir sayfayı yükler, TLS bağlantısı açar ve asla herkese açık olmaması gereken birkaç dosyayı ister. Yarım dakika içinde 100 üzerinden bir güvenlik puanı, öncelik sırasına dizilmiş sorunlar ve her biri için kopyalanabilir bir çözüm alırsınız. Bunlara ek olarak PHP sürümünüzün, 21 Ekim 2026’da yamalanan kritik uzaktan kod çalıştırma açıkları PHP2Shell’e (CVE-2026-109618 ve CVE-2026-109619) karşı durumunu da kontrol eder.
https://ornek.com.http:// adresini de ister, ardından canlı sertifikayı ve kullanılan TLS sürümünü okur./.env, /.git/HEAD, /phpinfo.php gibi bilinen sızıntı yollarına basit GET istekleri gönderir. Her yanıtın içeriğine bakar; böylece sitenizin özel 404 sayfası yanlışlıkla “açık dosya” diye raporlanmaz.Sitelerin büyük kısmı sıkıcı bir hatayla ele geçirilir: unutulmuş bir .env dosyası, güncellenmemiş bir PHP, deploy sonrası açık kalmış bir test sayfası. Yeni bir açık duyurulduğunda saldırganlar bu hataları birkaç saat içinde otomatik tarayıcılarla bulur. PHP2Shell de böyle oldu: ayrıntılar sızdığı için istismar girişimleri yamadan günler önce, 17 Ekim 2026’da başladı. Ele geçirilen site arama trafiğini de kaybeder. Google, Search Console’da güvenlik sorunu bildirir, tarayıcılar uyarı gösterebilir, siteye enjekte edilen spam sayfalar tüm alan adını aşağı çekebilir.
Önce kırmızı maddeleri çözün. PHP’yi güncelleyip tüm PHP süreçlerini yeniden başlatın, açıkta kalan dosyaları silip içlerindeki parola ve anahtarları değiştirin, ardından 301 yönlendirme ve HSTS ile HTTPS’i zorunlu kılın. Sonra eksik güvenlik başlıklarını tek tek ekleyin; Content-Security-Policy’yi zorunlu yapmadan önce report-only modunda deneyin. expose_php ve sunucu imzalarını kapatarak sürüm numaralarını gizleyin. Her değişiklikten sonra taramayı tekrarlayın, puan anında güncellenir.
Bugün güncelleme yapamıyorsanız uygulayabileceğiniz geçici önlemler dahil PHP2Shell kontrol listesinin tamamı PHP2Shell güvenlik açığı (CVE-2026-109618 ve CVE-2026-109619) rehberimizde yer alıyor. Yalnızca sertifika için SSL Sertifika Kontrolü, tüm ham başlıklar için HTTP Başlık Kontrol Aracı kullanabilirsiniz.
Evet, ücretsiz ve üyelik gerektirmez. Bir tarayıcının gönderdiği türden GET istekleri gönderir, saldırı yükü taşımaz ve açıkta bulduğu bir dosyanın içeriğini asla göstermez. Sonuçlar hiçbir yerde yayımlanmaz.
Yalnızca siteniz PHP sürümünü gösteriyorsa. İyi yapılandırılmış sitelerin çoğu sürümü gizler; bu doğru bir uygulamadır. Bu durumda araç PHP’nin tespit edildiğini söyler ve gerçek sürümü sunucuda php -v ya da hosting panelinizle nasıl kontrol edeceğinizi anlatır.
Hayır. Sık yapılan ve etkisi büyük hataları yakalayan hızlı, dışarıdan bir sağlık kontrolüdür. Oturum açmaz, formları denemez, kendi kodunuzdaki hataları aramaz. Her deploy sonrasında ve daha kapsamlı bir denetime para ödemeden önce kullanın.
Bu araç için seçilmiş rehberler, ipuçları ve eğitimler — kontrol etmekten gerçekten düzeltmeye geçin.
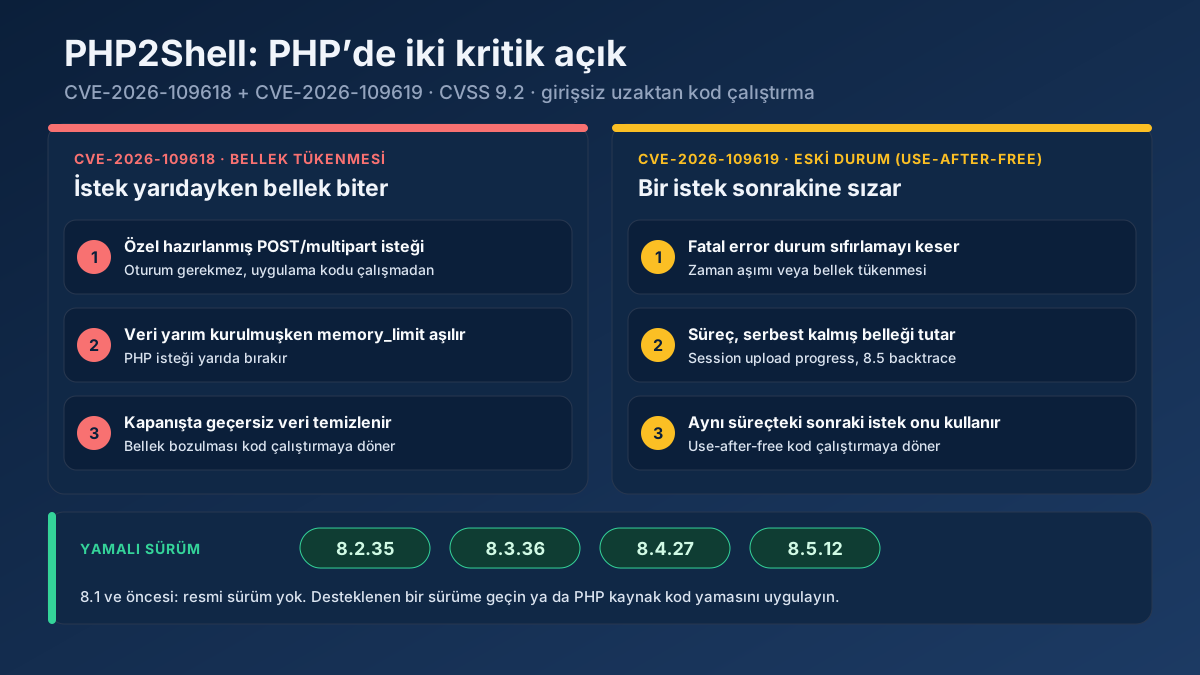 Teknik SEO
PHP2Shell güvenlik açığı (CVE-2026-109618/109619) PHP sunucularda kod çalıştırıyor. Hangi sürüm yamalı, siteniz etkileniyor mu, bugün ne yapmalı?
Makaleyi oku →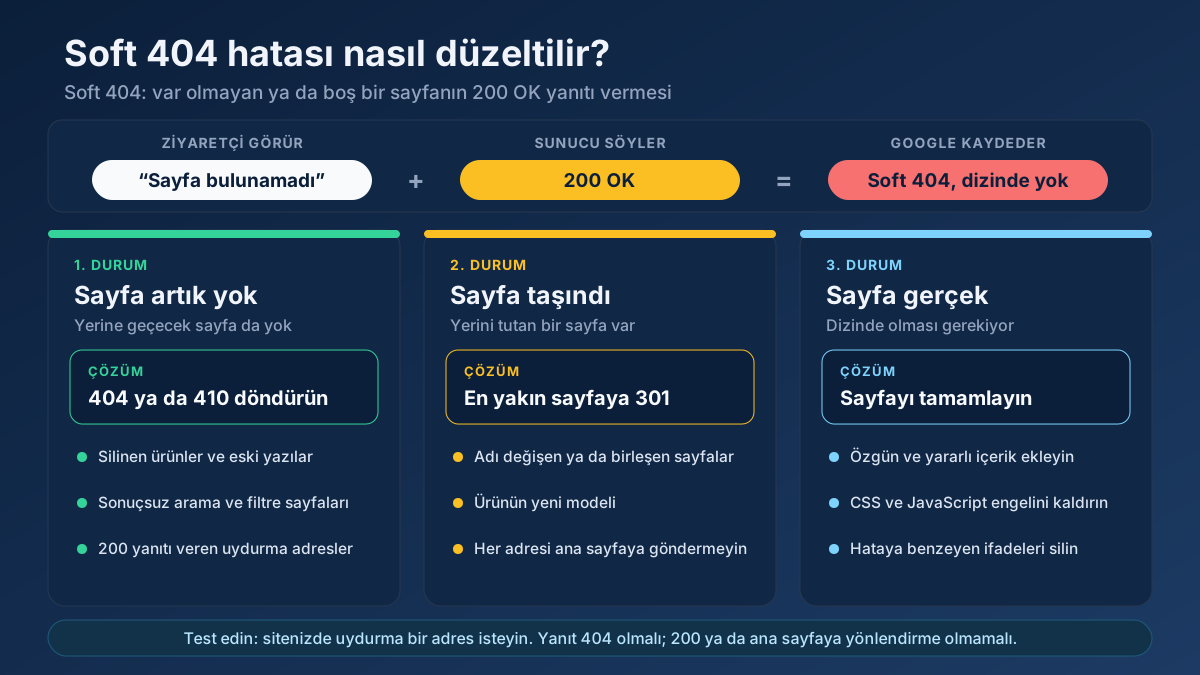 Teknik SEO
Soft 404 hatası nasıl düzeltilir? Search Console’da hatalı adresleri bulun, gerçek olanı yanlış alarmdan ayırın; 404, 301 ya da içerikle kalıcı olarak çözün.
Makaleyi oku →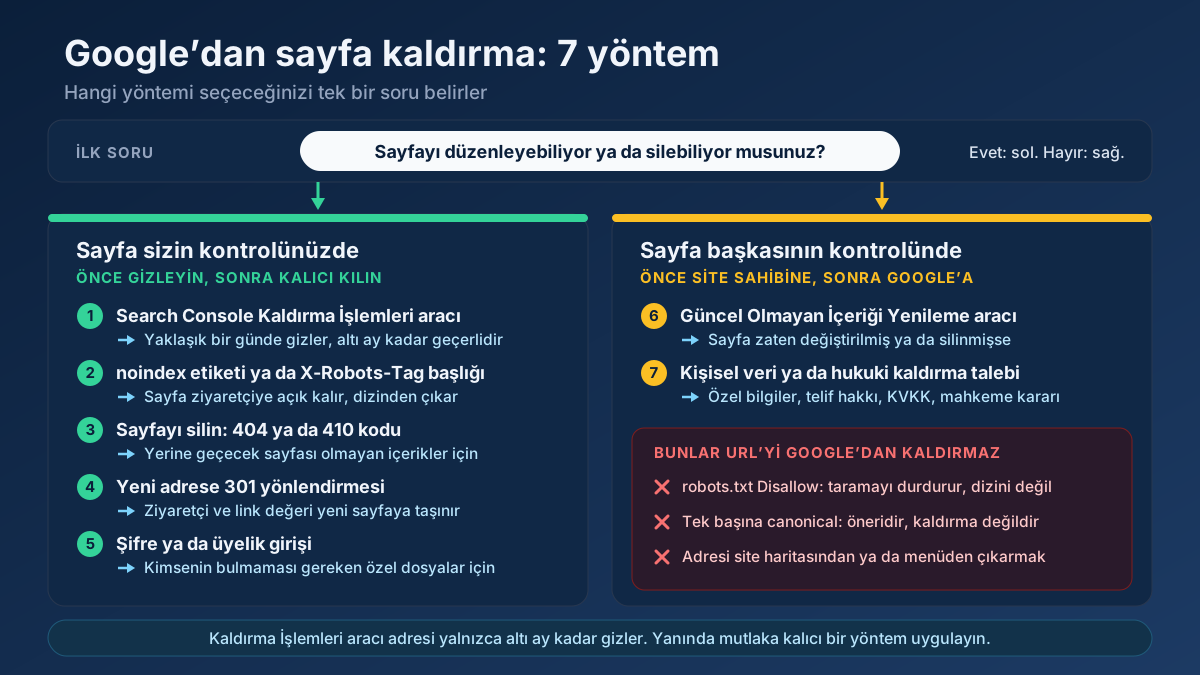 Teknik SEO
Google’dan sayfa kaldırma nasıl yapılır? Kaldırma İşlemleri aracıyla bir günde gizleyin; noindex, 404/410 ya da 301 ile URL’yi dizinden kalıcı olarak çıkarın.
Makaleyi oku →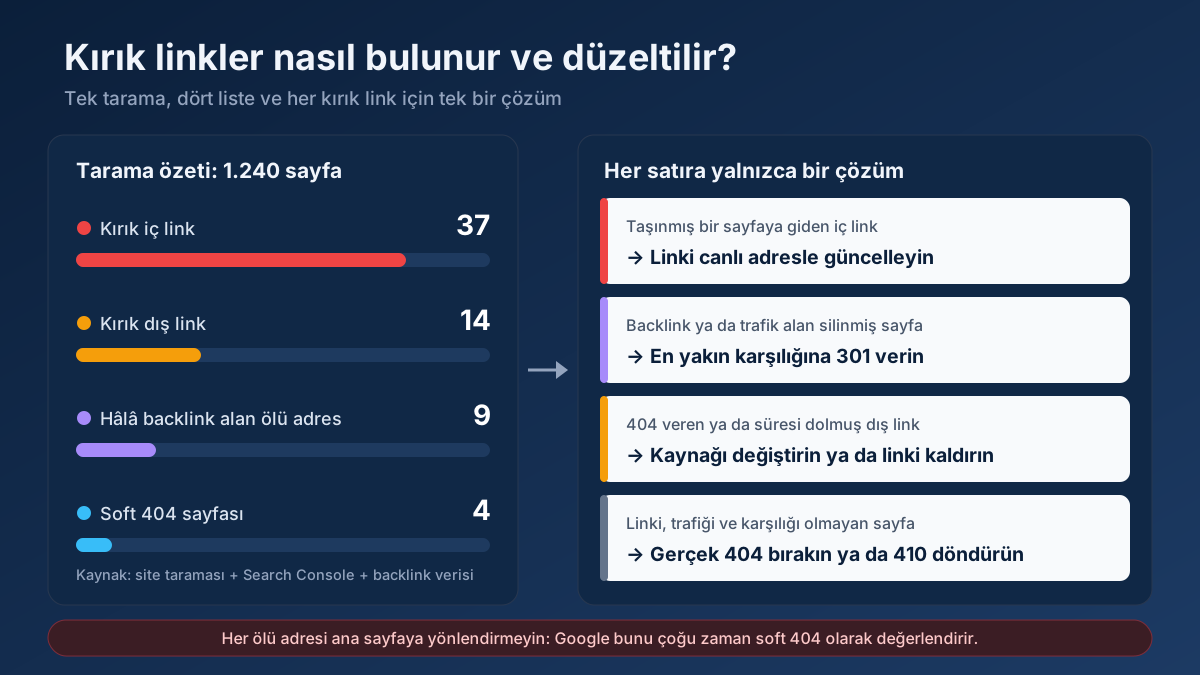 Teknik SEO
Kırık linkler nasıl bulunur ve düzeltilir? Siteyi tarayın, Search Console'daki 404 ve soft 404 hatalarını çözün, kaybolan backlinkleri 8 adımda geri kazanın.
Makaleyi oku →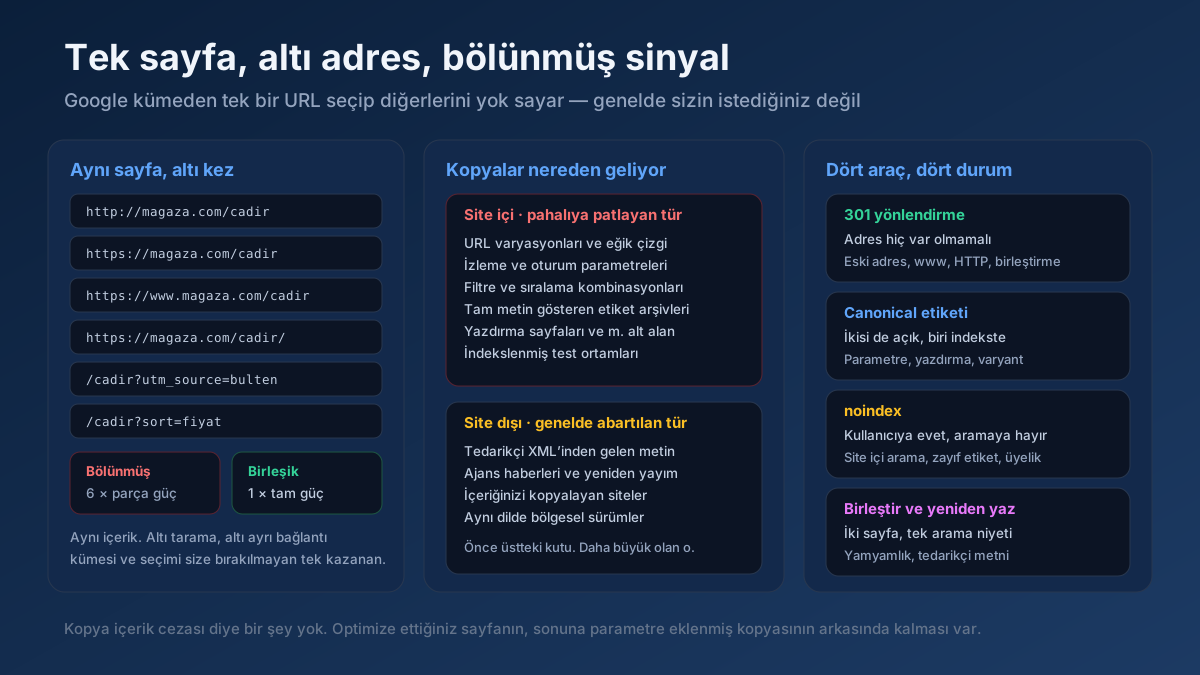 Teknik SEO
Kopya içerik sorunu nasıl düzeltilir? Kopya URL’leri bulma, canonical ile 301 ve noindex arasında seçim yapma ve sorunu kalıcı olarak kapatma rehberi.
Makaleyi oku →Daha hızlı sayfalar daha iyi sıralanır ve daha iyi dönüşür. İşte gerçekten fark yaratan öncelikli bir liste.
Makaleyi oku →Gerçek alan adı kayıt verilerini alır: kayıt firması, oluşturma/bitiş tarihleri, isim sunucuları ve durum.
Aracı aç →Herhangi bir alan adı için canlı A, AAAA, MX, NS, TXT, CNAME ve SOA kayıtlarını sorgular.
Aracı aç →Canlı TLS sertifikasını inceler: veren kuruluş, geçerlilik tarihleri, kalan gün ve SAN alan adları.
Aracı aç →Herhangi bir URL’nin ham yanıt başlıklarını, sunucu yazılımını, önbellek ve güvenlik başlıklarını gösterir.
Aracı aç →Bir URL’nin tam yönlendirme zincirini (301/302/307) izler ve son durum kodunu doğrular.
Aracı aç →Bir alan adını/IP’yi çözer ve gerçek coğrafi konum, ISP, ASN ve barındırma kuruluşu verisini verir.
Aracı aç →