JavaScript SEO: JS Sitelerini Taranabilir Yapmak
JavaScript çatıları içeriği tarayıcılardan gizleyebilir. Google'ın sayfalarını gördüğünden nasıl emin olunur.
Makaleyi oku →Bir sitenin neyle yapıldığını bulun: CMS, e-ticaret altyapısı, JavaScript framework’ü, CDN, analiz ve etiket yöneticileri, sunucu ve programlama dili; HTML, HTTP başlıkları ve çerezlerden, sürüm numarası ve her eşleşme için güven seviyesiyle tespit edilir.
Canlı veri alınıyor…
Web Sitesi Teknoloji ve CMS Tespit Aracı, bir sitenin hangi altyapıyla kurulduğunu gösterir. Bir adres girdiğinizde araç sayfanın HTML kodunu, HTTP başlıklarını ve çerezlerini okur, ardından bunları 300’den fazla parmak iziyle karşılaştırır. CMS veya e-ticaret platformunu, JavaScript framework’ünü, web sunucusunu, CDN’i, analitik ve etiket yöneticilerini, ödeme ve canlı destek araçlarını; görünüyorsa sürüm numarasıyla ve her eşleşme için bir güven düzeyiyle listeler.
<meta name="generator"> etiketleri, betik ve stil dosyası yolları, __NEXT_DATA__ gibi satır içi betik değişkenleri, çerez adları ve Server, X-Powered-By, Via gibi başlıklar.jquery-3.7.1.min.js gibi bir dosya adı, ng-version özniteliği). Neyin eşleştiğini tam olarak görmek için her kaydın altındaki kanıt listesini açın.X-Powered-By içindeki PHP sürümü, tam sunucu sürümü, 3.5.0’dan eski jQuery veya desteği sona ermiş AngularJS.Bir sitenin altyapısını bilmek pratik soruları hızla yanıtlar. Yeni bir SEO projesi devraldığınızda başlıkları, canonical etiketlerini ve schema’yı hangi CMS ile hangi SEO eklentisinin yönettiğini, yani düzeltmeleri nerede yapacağınızı gösterir. Rakip araştırmasında benzer işletmelerin hangi platformları, analitik ve pazarlama araçlarını kullandığını ortaya koyar. Taşıma veya denetim sırasında unutulmuş betikleri, çift etiket yöneticilerini ya da her sayfada hâlâ yüklenen eski bir kütüphaneyi gösterir.
Aynı izler saldırganların da işine yarar. Server ve X-Powered-By gibi başlıklar ya da tam sürüm içeren bir generator etiketi, otomatik tarayıcılara hangi bilinen açıkları deneyeceğini söyler. OWASP Web Güvenliği Test Rehberi bu tür parmak izi çıkarmayı bir değerlendirmenin ilk adımı olarak ele alır. Sürüm numaralarını gizlemek eski bir bileşeni düzeltmez, ama sitenin bunu herkese duyurmasını engeller.
expose_php = Off ayarlayın, sunucu sürümünü gizleyin (nginx’te server_tokens off, Apache’de ServerTokens Prod) ve eski kütüphaneleri güncelleyin. Ardından daha geniş bir pasif kontrol için Web Sitesi Güvenlik Kontrolü aracını, tüm başlıkları incelemek için HTTP Başlık Kontrolü aracını çalıştırın.Sayfanın açık bıraktığı izler kadar doğrudur. Generator etiketi, sağlayıcıya özel bir başlık veya platformun kendi CDN’i gibi belirgin izi olan teknolojiler güvenilir biçimde tespit edilir. Araç JavaScript çalıştırmadan tek bir HTML yanıtını okur; bu yüzden etiket yöneticisinin sonradan eklediği betikler, iz bırakmayan sunucu tarafı araçlar ve izlerini bilerek silen siteler gözden kaçabilir. Her sonuç güven düzeyini ve kanıtını gösterir; değerlendirmeyi kendiniz yapabilirsiniz.
Bazı teknolojiler dışarıdan görünmez ama başka birinden anlaşılır. Bir WooCommerce mağazası WordPress üzerinde, WordPress de PHP ve MySQL uyumlu bir veritabanı üzerinde çalışır. Çıkarım kayıtları doğrudan kanıt yerine daha düşük güven düzeyi ve "şundan çıkarıldı" notuyla gösterilir.
Belirgin iz bırakan popüler tema ve eklentiler tespit edilir; örneğin Elementor, Divi, WPBakery, Yoast SEO, Rank Math, WP Rocket, LiteSpeed Cache, Contact Form 7 ve Wordfence. Araç eklenti klasörlerini yoklamaz veya adres tahmin etmez; yalnızca sayfanın kendisinin gösterdiğini raporlar.
Evet. Araç, bir ziyaretçinin sayfayı tarayıcıda açması gibi tek bir normal sayfa isteği gönderir ve yalnızca sunucunun herkese açık olarak döndürdüğünü okur. Giriş yapmaz, dosya taramaz ve açık testi yapmaz. Sonuçlar altı saat önbellekte tutulur; aynı adresi tekrar kontrol ettiğinizde yeni istek gönderilmez.
Bu araç için seçilmiş rehberler, ipuçları ve eğitimler — kontrol etmekten gerçekten düzeltmeye geçin.
JavaScript çatıları içeriği tarayıcılardan gizleyebilir. Google'ın sayfalarını gördüğünden nasıl emin olunur.
Makaleyi oku →Rakiplerinde işe yarayanı tersine mühendislikle çöz ve en hızlı kazanımlarını bul. İşte ücretsiz bir iş akışı.
Makaleyi oku →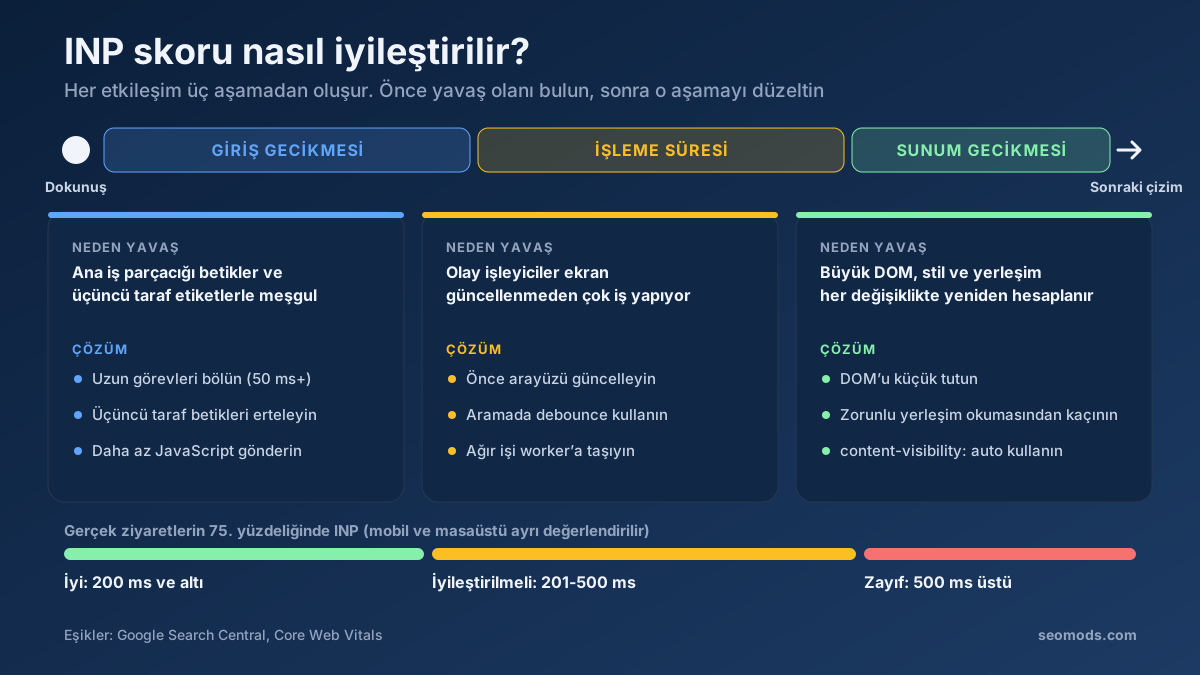 Performans
INP skoru nasıl iyileştirilir? Yavaş etkileşimi bulun, giriş gecikmesini, işleme ve sunum süresini kısaltın, 200 ms Core Web Vitals eşiğinin altına inin.
Makaleyi oku →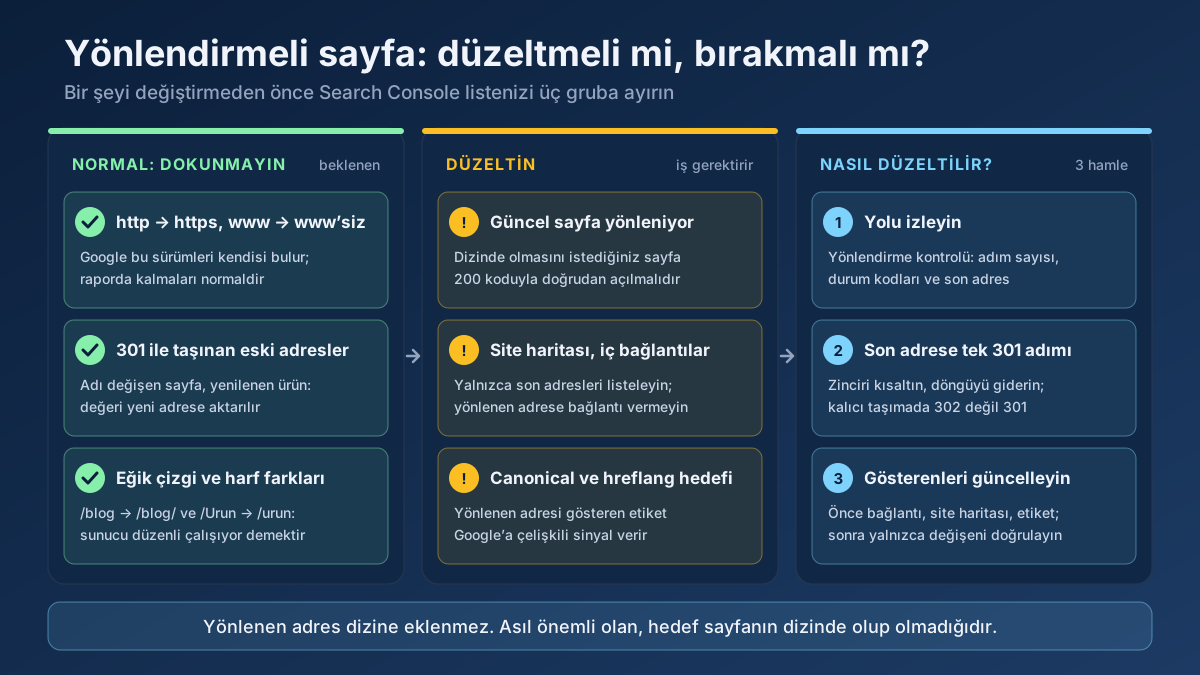 Teknik SEO
Search Console’da Yönlendirmeli sayfa sorunu nasıl çözülür? Ne zaman zararsızdır, ne zaman düzeltilmelidir ve yönlendirme zinciri 8 adımda nasıl temizlenir?
Makaleyi oku →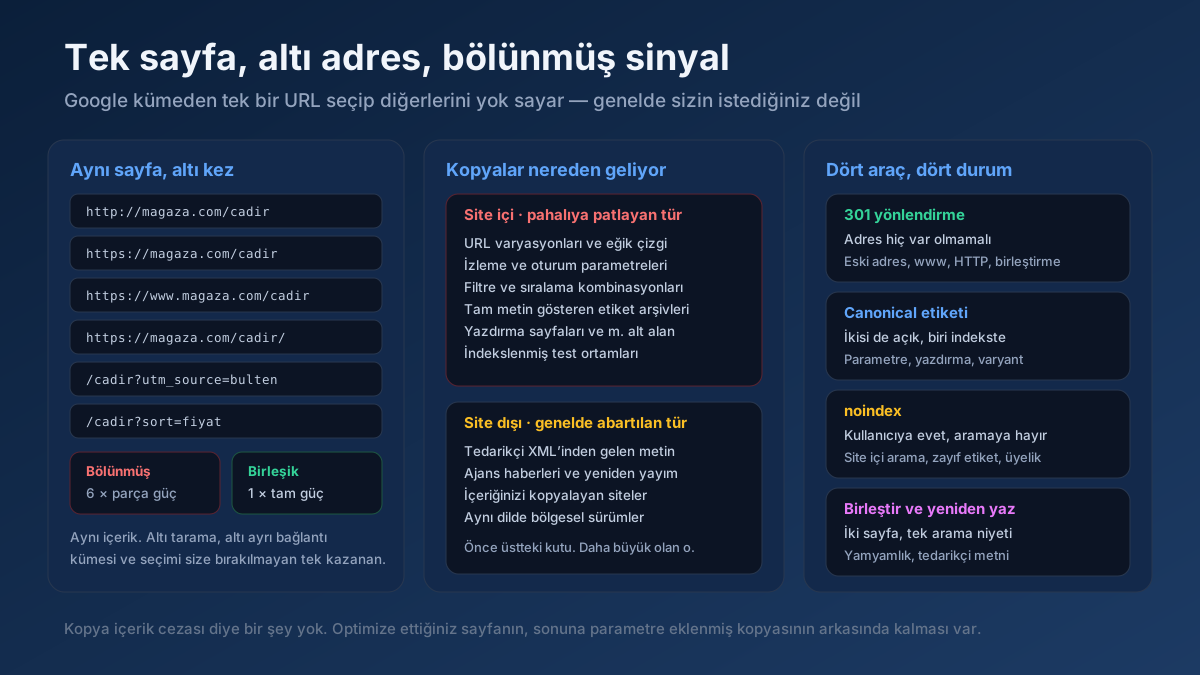 Teknik SEO
Kopya içerik sorunu nasıl düzeltilir? Kopya URL’leri bulma, canonical ile 301 ve noindex arasında seçim yapma ve sorunu kalıcı olarak kapatma rehberi.
Makaleyi oku →Daha hızlı sayfalar daha iyi sıralanır ve daha iyi dönüşür. İşte gerçekten fark yaratan öncelikli bir liste.
Makaleyi oku →Herhangi bir URL’nin ham yanıt başlıklarını, sunucu yazılımını, önbellek ve güvenlik başlıklarını gösterir.
Aracı aç →Herhangi bir sitenin pasif güvenlik taraması: HTTPS ve TLS, HSTS, CSP ve diğer güvenlik başlıkları, açıkta kalan .env / .git / phpinfo dosyaları, çerez bayrakları, karışık içerik, sürüm sızıntıları ve PHP2Shell (CVE-2026-109618 / CVE-2026-109619) PHP sürüm kontrolü.
Aracı aç →JavaScript çalıştırmayan AI tarayıcılarının bir sayfadan ne aldığını gösterir: ham HTML ile headless Chromium render’ını alan alan karşılaştırır (title, canonical, robots, başlıklar, kelime, link, JSON-LD, hreflang), JS bağımlılık yüzdesini, yalnızca render sonrası görünen metni ve SSR/prerender düzeltmelerini verir.
Aracı aç →Herhangi bir web sitesinin tam teknoloji ve SEO profili (Wappalyzer + BuiltWith tarzı): CMS, tema, eklentiler, framework, JS ve CSS kütüphaneleri, CDN, barındırma, analitik, etiket yöneticileri, reklamlar, yazı tipleri, çerez araçları, schema, Open Graph, güvenlik başlıkları, HTTP sürümü, SSL, WHOIS, DNS, IP, ülke ve site içi SEO sinyalleri.
Aracı aç →Gerçek sunucu yanıt süresini (TTFB), toplam yükleme süresini, sayfa ağırlığını ve sıkıştırmayı ölçer.
Aracı aç →Bir URL’nin tam yönlendirme zincirini (301/302/307) izler ve son durum kodunu doğrular.
Aracı aç →