LLMO (LLM Optimizasyonu) Nedir? Pratik 2026 Rehberi
LLMO, içeriğinizi büyük dil modellerinin sindirmesi, anlaması ve doğru biçimde yeniden üretmesi için kolaylaştırma uygulamasıdır. Ne olduğu ve nasıl yapılacağı.
Makaleyi oku →Bir sitenin robots.txt dosyasını çeker ve ayrıştırır; herhangi bir URL’yi Googlebot ve Bingbot için test eder, kullanıcı-ajanı kurallarını ve sitemap bildirimlerini listeler.
Canlı veri alınıyor…
Robots.txt Test Aracı, bir sitenin robots.txt dosyasını doğrudan HTTP üzerinden çeken ve okunabilir kurallara ayrıştıran ücretsiz bir araçtır. Her site, arama motoru tarayıcılarına hangi yolları isteyebileceklerini söylemek için robots.txt kullanır; bu yüzden tek bir yazım hatası Google'ın koca bir bölümü taramasını yanlışlıkla engelleyebilir. Bu araç gerçek, canlı dosyayı okur, yönergeleri kullanıcı-ajanına göre gruplar, her Allow ve Disallow kuralını vurgular ve sitemap bildirimlerini çıkarır — kayıt yok, tahmin yok.
https://example.com)./robots.txt dosyasını tam bir tarayıcı gibi ister ve ham yanıtı okur.User-agent bloğu altında gruplar.User-agent grubuna uyduğu ve kararı veren satır; eşleştirme Google'ın yöntemiyle yapılır: en uzun kalıp kazanır, eşitlikte Allow kazanır.* joker karakteri dahil, her tarayıcıya göre gruplanmış kurallar.Sitemap: satırı ve URL'si.Disallow: / tüm siteni gizlemediğinden emin ol.Aracı bir mağazada çalıştır; /cart/ ve /checkout/ yollarını yasaklayan bir User-agent: * bloğu, açık bir Allow: /cart/info istisnası ve bir Sitemap: https://example.com/sitemap.xml satırı görebilirsin — doğru sayfaların engellendiğini, ürünlerin taranabilir kaldığını doğrular.
Evet — tamamen ücretsiz, kayıt ve limit yok. İstediğin kadar alan adı test et.
Tek başına hayır. Bir Disallow yalnızca taramayı durdurur; engellenen bir URL, başka sayfalar ona link verirse yine de sonuçlarda görünebilir. Bir sayfayı indeks dışında tutmak için noindex etiketi kullan — etiketleri Meta Etiket Analizcisi ile kontrol et — ve robots.txt rehberimizi oku.
Bu araç canlı bir dosyayı okur ve doğrular. Sıfırdan yeni bir dosya oluşturmak için Robots.txt Oluşturucu kullan, sonra referans verdiği sitemap'i Sitemap Bulucu & Doğrulayıcı ile doğrula.
Bu araç için seçilmiş rehberler, ipuçları ve eğitimler — kontrol etmekten gerçekten düzeltmeye geçin.
LLMO, içeriğinizi büyük dil modellerinin sindirmesi, anlaması ve doğru biçimde yeniden üretmesi için kolaylaştırma uygulamasıdır. Ne olduğu ve nasıl yapılacağı.
Makaleyi oku →robots.txt, tarayıcıların neye erişebileceğini kontrol eder. Tek bir yanlış satır tüm siteni indeksten düşürebilir.
Makaleyi oku →llms.txt, AI modellerine siteniz veya ürününüz hakkında temiz ve doğru bir özet veren basit bir Markdown dosyasıdır. Ne olduğu, neler içermesi gerektiği ve nasıl oluşturulacağı.
Makaleyi oku →XML sitemap, Google'ın sayfalarını keşfetmesine ve önceliklendirmesine yardım eder. Doğru nasıl oluşturulur ve gönderilir.
Makaleyi oku →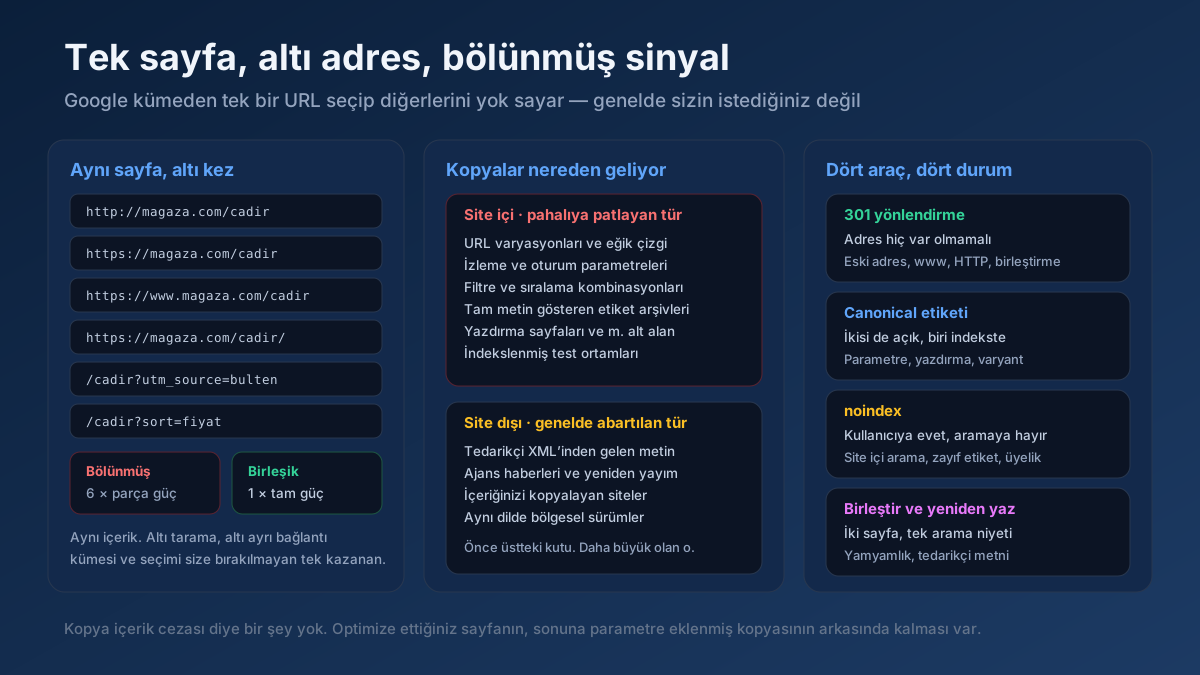 Teknik SEO
Kopya içerik sorunu nasıl düzeltilir? Kopya URL’leri bulma, canonical ile 301 ve noindex arasında seçim yapma ve sorunu kalıcı olarak kapatma rehberi.
Makaleyi oku →Taranabilirlik, indekslenebilirlik, hız ve yapısal veri — içeriğinin sıralanmasını sağlayan teknik temeller.
Makaleyi oku →Gerçek alan adı kayıt verilerini alır: kayıt firması, oluşturma/bitiş tarihleri, isim sunucuları ve durum.
Aracı aç →Herhangi bir alan adı için canlı A, AAAA, MX, NS, TXT, CNAME ve SOA kayıtlarını sorgular.
Aracı aç →Canlı TLS sertifikasını inceler: veren kuruluş, geçerlilik tarihleri, kalan gün ve SAN alan adları.
Aracı aç →Herhangi bir URL’nin ham yanıt başlıklarını, sunucu yazılımını, önbellek ve güvenlik başlıklarını gösterir.
Aracı aç →Herhangi bir sitenin pasif güvenlik taraması: HTTPS ve TLS, HSTS, CSP ve diğer güvenlik başlıkları, açıkta kalan .env / .git / phpinfo dosyaları, çerez bayrakları, karışık içerik, sürüm sızıntıları ve PHP2Shell (CVE-2026-109618 / CVE-2026-109619) PHP sürüm kontrolü.
Aracı aç →Bir URL’nin tam yönlendirme zincirini (301/302/307) izler ve son durum kodunu doğrular.
Aracı aç →Sitenizde kritik bir PHP açığı olabilir
PHP2Shell (CVE-2026-109618 ve CVE-2026-109619), PHP 8.2.35, 8.3.36, 8.4.27 ve 8.5.12’den eski sürümlerde oturum açmadan sunucuda kod çalıştırmaya izin veriyor. Saldırılar 17 Ekim’den beri sürüyor. Sitenizin etkilenip etkilenmediğini kontrol edin.