Google Farklı Standart Sayfa Seçti: Nasıl Çözülür?
Search Console’da “Kopya, Google kullanıcıdan farklı bir standart sayfa seçti” uyarısı neden çıkar? Google canonical’ı neden yok sayar? 9 adımda çözüm.
Makaleyi oku →Bir IP adresini veya alan adını kendi çözümleyicimizden sorgulanan 70’ten fazla DNS kara listesinde (Spamhaus ZEN ve DBL, Barracuda, SpamCop, URIBL, SURBL, UCEPROTECT…) kontrol edin: liste bazında temiz, listeli veya kontrol edilemedi; itibar puanı ve listeden çıkma bağlantıları.
Canlı veri alınıyor…
IP Kara Liste Kontrolü, bir IP adresinin veya alan adının DNS kara listelerinde (DNSBL, RBL olarak da bilinir) yer alıp almadığını söyler. Bunlar, posta sunucularının, güvenlik duvarlarının ve spam filtrelerinin bir iletiyi veya bağlantıyı kabul etmeden önce baktığı listelerdir. Bir IP, alan adı veya URL girin ya da kendi adresinizi kontrol etmek için alanı boş bırakın; Spamhaus ZEN ve DBL, Barracuda, SpamCop, UCEPROTECT, URIBL ve SURBL dahil 70’ten fazla liste aynı anda sorgulanır.
10.113.0.203.zen.spamhaus.org. Spamhaus DBL, URIBL ve SURBL gibi alan adı listelerine doğrudan alan adının kendisi sorulur.Büyük bir kara listedeki tek bir kayıt, bir sunucudan giden her e-postayı spam klasörüne gönderebilir veya doğrudan reddettirebilir; sipariş onayları, şifre sıfırlamaları ve bültenler dahil. Paylaşımlı hosting ve bulut adresleri kötü itibarı çoğu zaman önceki kullanıcıdan devralır. Alan adı listelemeleri daha da çok zarar verir: Spamhaus DBL veya URIBL’deki bir alan adı, iletiyi hangi sunucu gönderirse göndersin, geçtiği her yerde işaretlenir. Bir posta sunucusunu açmadan önce, hosting değiştirdikten sonra veya teslim oranı aniden düştüğünde kontrol etmek günlerce tahmin yürütmekten kurtarır.
Adres büyük bir listede görünüyorsa, kaldırma istemeden önce nedeni bulun: virüslü bir bilgisayar, açık relay, ele geçirilmiş bir iletişim formu veya posta kutusu sizi saatler içinde yeniden listeletir. Ardından IP’nin posta sunucunuzla eşleşen bir ters DNS adı olduğundan ve alan adının SPF, DKIM ve DMARC yayınladığından emin olun; bunları SPF, DKIM ve DMARC Kontrolü ile kontrol edin. Her listenin listeden çıkma bağlantısını izleyin; birçok liste kötüye kullanım durduğunda kaydı kendiliğinden siler. Adresin ve ağının kime ait olduğunu görmek için IP & Konum Sorgulama kullanın.
Liste kullanılabilir bir yanıt vermedi: zaman aşımına uğradı, hata döndürdü, ret kodu gönderdi ya da kendi test kaydını yanıtlamadı. Bu listeler ne temiz ne de listeli sayılır; böylece sonuç, listelerin gerçekten söylediğinden daha iyi veya daha kötü görünmez.
Hayır. PBL, diğer sunuculara doğrudan posta göndermemesi gereken son kullanıcı aralıklarını listeler; bunu sağlayıcınız istemiştir. Sağlayıcınızın veya e-posta servisinizin sunucuları üzerinden gönderilen postalar etkilenmez. Yalnızca o bağlantıda kendi posta sunucunuzu çalıştırıyorsanız önemlidir.
Yeni bir posta sunucusu kurduğunuzda, hosting değiştirdiğinizde ya da geri dönen e-postalar veya açılma oranında düşüş fark ettiğinizde kontrol edin. Sonuçlar 15 dakika önbellekte tutulur; bir kaldırmanın etkili olduğunu doğrulamak için daha sonra yeniden kontrol edin.
Bu araç için seçilmiş rehberler, ipuçları ve eğitimler — kontrol etmekten gerçekten düzeltmeye geçin.
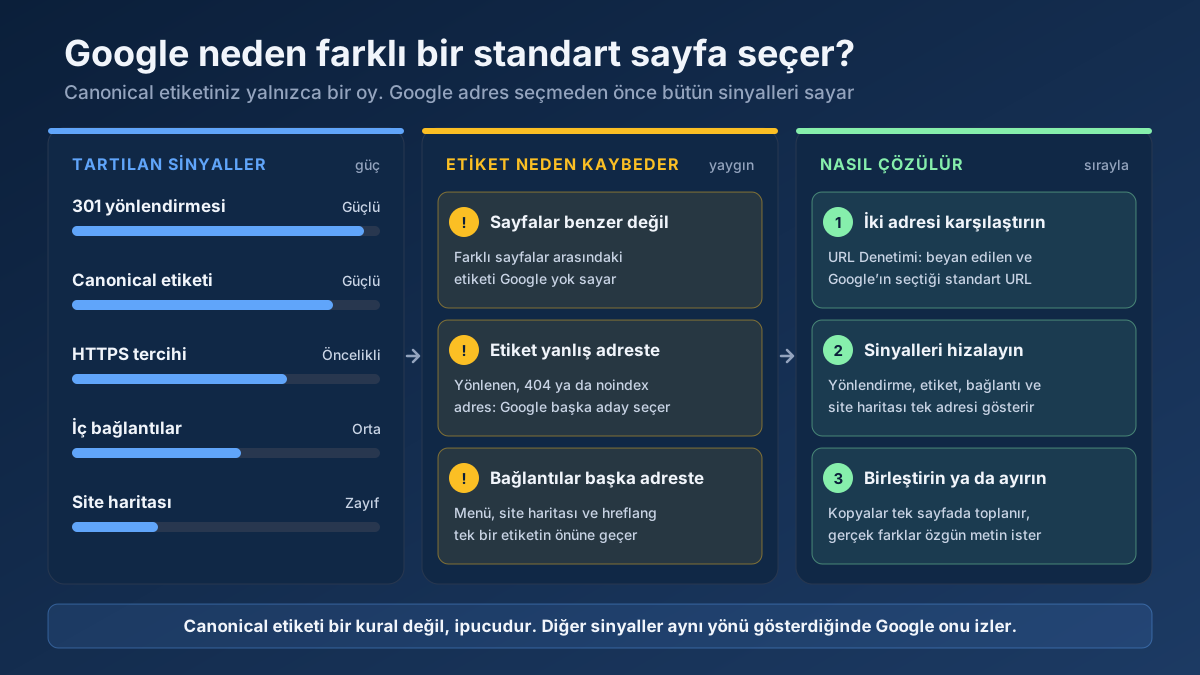 Teknik SEO
Search Console’da “Kopya, Google kullanıcıdan farklı bir standart sayfa seçti” uyarısı neden çıkar? Google canonical’ı neden yok sayar? 9 adımda çözüm.
Makaleyi oku →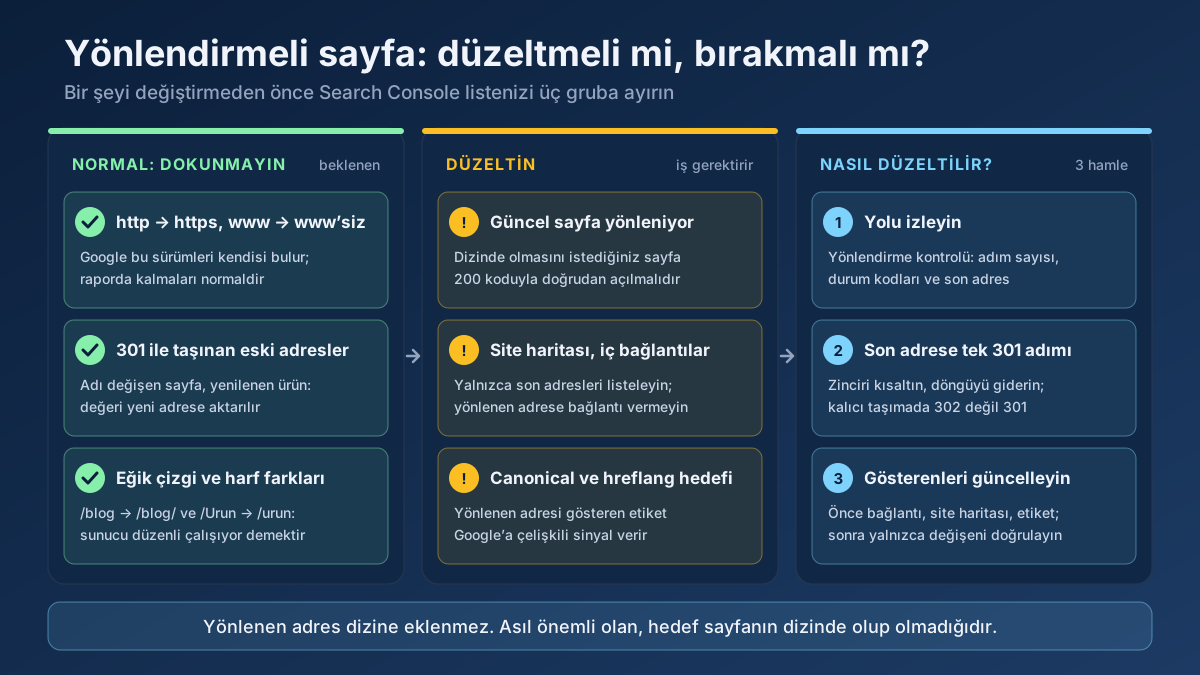 Teknik SEO
Search Console’da Yönlendirmeli sayfa sorunu nasıl çözülür? Ne zaman zararsızdır, ne zaman düzeltilmelidir ve yönlendirme zinciri 8 adımda nasıl temizlenir?
Makaleyi oku →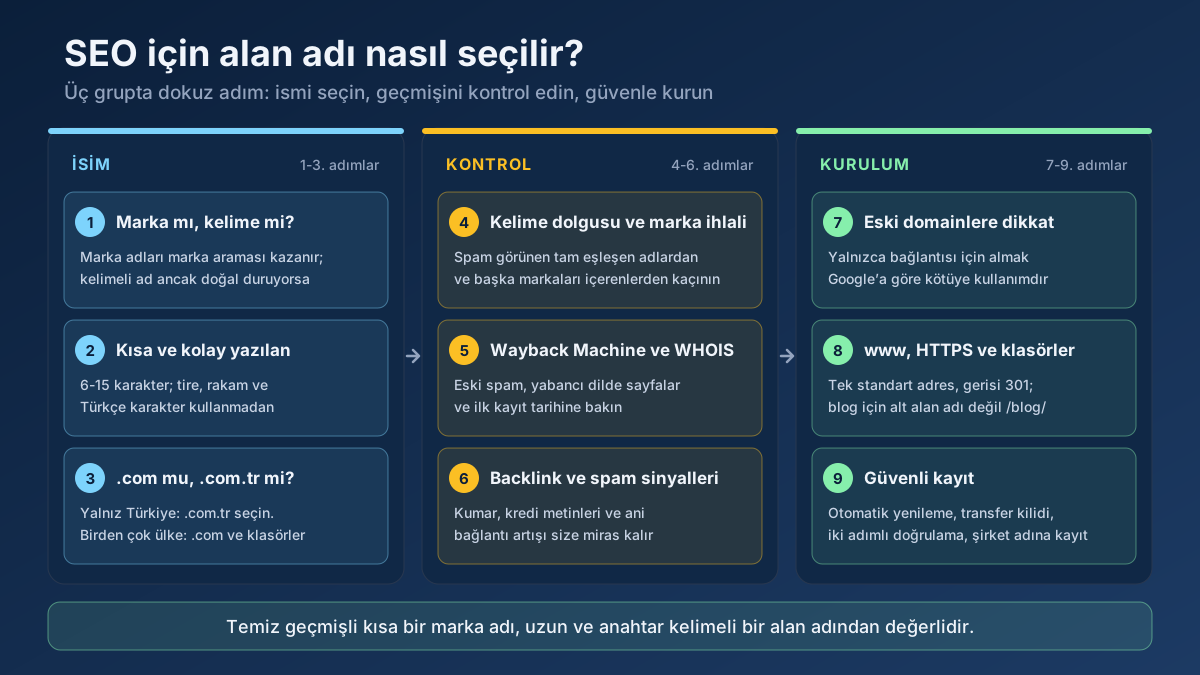 Teknik SEO
SEO için alan adı nasıl seçilir? Marka mı anahtar kelime mi, .com mu .com.tr mi, alan adı geçmişi nasıl kontrol edilir ve eski domain ne zaman risklidir?
Makaleyi oku →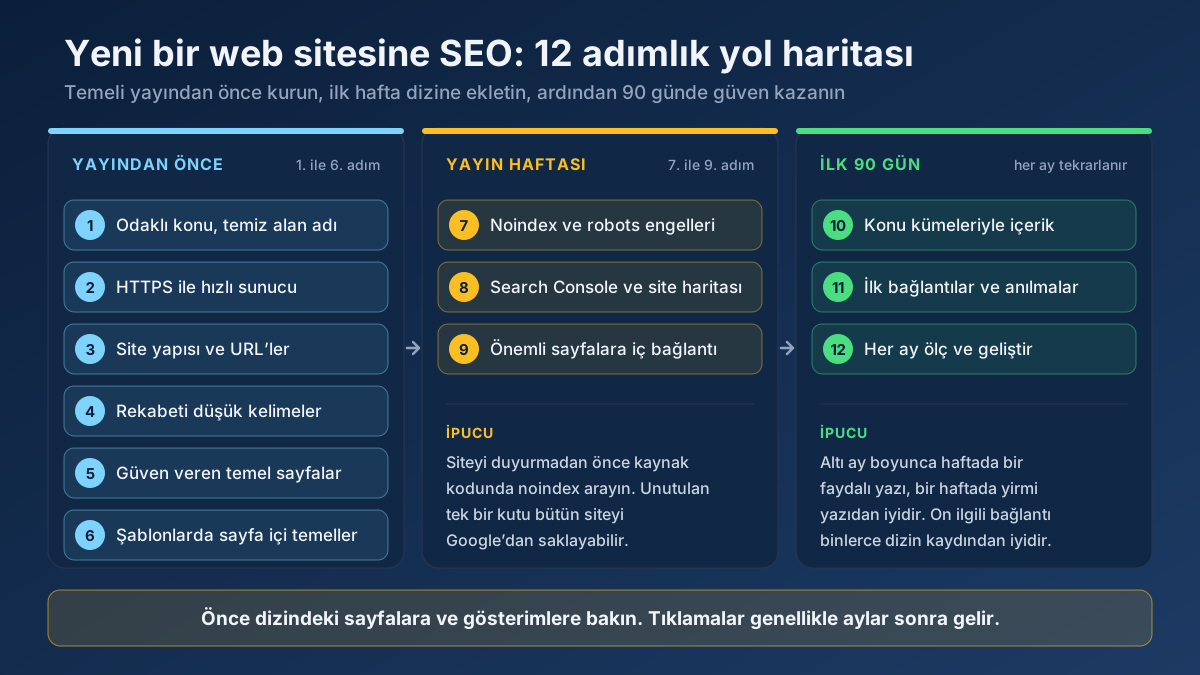 Teknik SEO
Yeni bir web sitesine SEO nasıl yapılır? Yayından önce kurulacak temel, ilk hafta dizine eklenme ve ilk 90 günde trafik kazanmak için 12 adımlı rehber.
Makaleyi oku →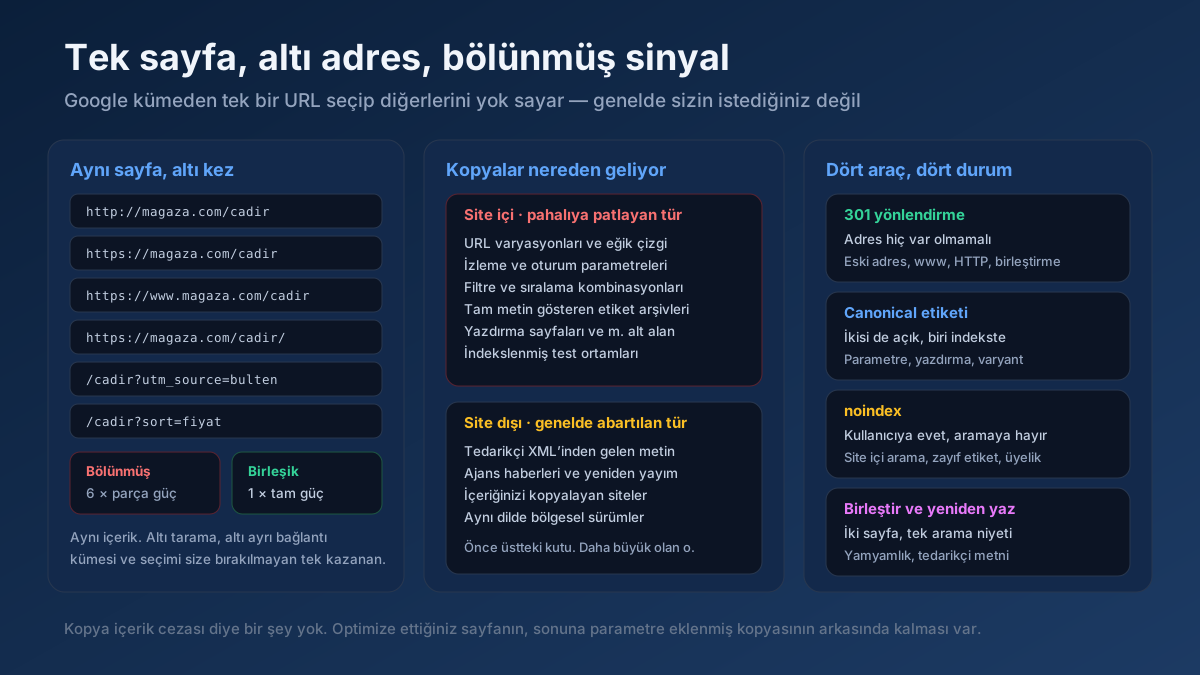 Teknik SEO
Kopya içerik sorunu nasıl düzeltilir? Kopya URL’leri bulma, canonical ile 301 ve noindex arasında seçim yapma ve sorunu kalıcı olarak kapatma rehberi.
Makaleyi oku →Taranabilirlik, indekslenebilirlik, hız ve yapısal veri — içeriğinin sıralanmasını sağlayan teknik temeller.
Makaleyi oku →Bir alan adını/IP’yi çözer ve gerçek coğrafi konum, ISP, ASN ve barındırma kuruluşu verisini verir.
Aracı aç →Bir domainin e-posta kimlik doğrulamasını canlı DNS’ten kontrol eder: SPF kaydı ve 10 DNS sorgusu sınırının recursive sayımı, all niteleyicisi, birden fazla SPF kaydı, DMARC politikası (p=, rua=, pct=) ve yaygın selector’larda bulunan DKIM anahtarları ile anahtar uzunlukları.
Aracı aç →Bir IP adresinin veya alan adının hangi ağa (otonom sisteme) ait olduğunu bulun: AS numarası, sahibi, ülkesi ve duyurulan aralık. Ya da bir AS numarası girip duyurduğu tüm IPv4 ve IPv6 bloklarını listeleyin. Ücretsiz yönlendirme verisi, haftalık güncellenir.
Aracı aç →Sitelerin sizi gördüğü genel IP adresini; konumu, internet sağlayıcısı, bağlantı türü (ev, mobil, veri merkezi veya VPN), proxy başlık sızıntıları, WebRTC sızıntısı ve saat dilimi uyumuyla birlikte gösterir.
Aracı aç →Herhangi bir alan adı için canlı A, AAAA, MX, NS, TXT, CNAME ve SOA kayıtlarını sorgular.
Aracı aç →Kendi bağlantınızdaki portların internete açık olup olmadığını kontrol edin: çalıştırma başına en fazla 10 TCP portu (80, 443, 22, 3389, 25565, 27015…) sunucumuzdan 3 saniye zaman aşımıyla test edilir ve açık, kapalı veya filtreli olarak raporlanır. Yalnızca kendi IP’niz test edilebilir.
Aracı aç →