PHP2Shell Güvenlik Açığı: Kontrol ve Çözüm
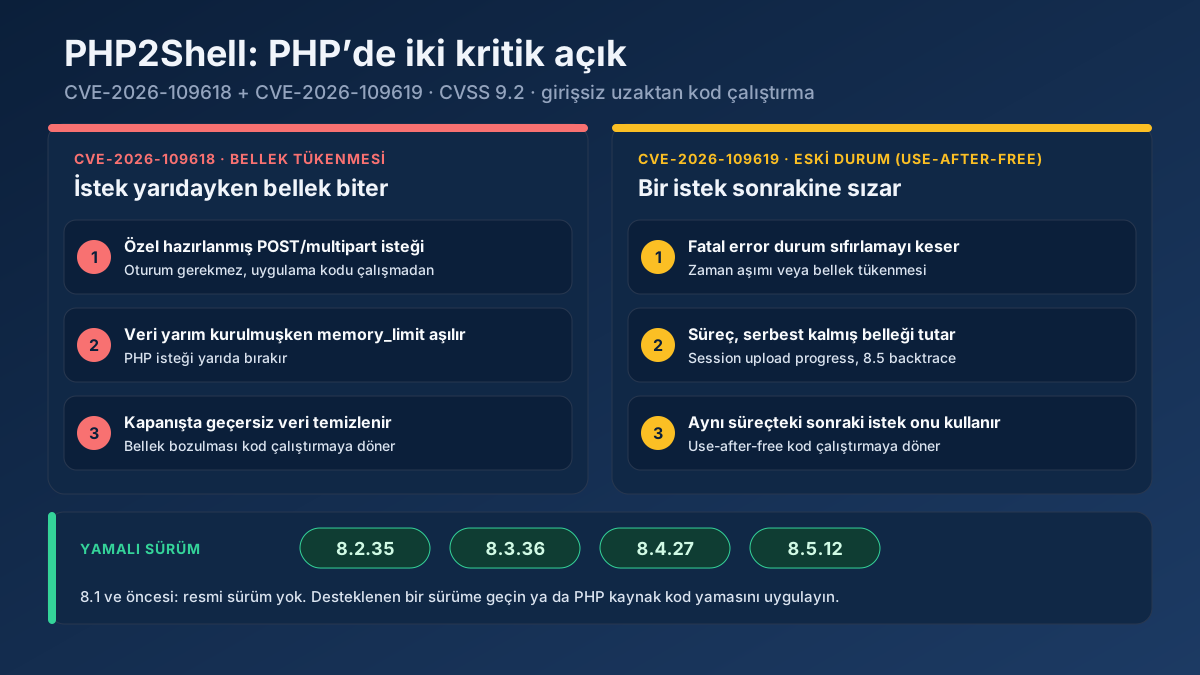
PHP2Shell güvenlik açığı (CVE-2026-109618/109619) PHP sunucularda kod çalıştırıyor. Hangi sürüm yamalı, siteniz etkileniyor mu, bugün ne yapmalı?
Makaleyi oku →Bir URL’nin sıkıştırılmış içerik sunup sunmadığını kontrol eder ve kazanılan bayt ile yüzdeyi ölçer.
Canlı veri alınıyor…
Gzip / Brotli Sıkıştırma Testi, bir URL'nin içeriğini sıkıştırılmış sunup sunmadığını kontrol eden ve bu sıkıştırmanın tam olarak kaç bayt — ve yüzde kaç — tasarruf ettiğini ölçen ücretsiz bir araçtır. HTML, CSS ve JavaScript gibi metin tabanlı kaynaklar, bir sunucu Gzip veya Brotli uyguladığında çarpıcı biçimde küçülür; bu da daha hızlı yükleme ve daha düşük bant genişliği demektir. Bu araç gerçek, canlı sayfayı sıkıştırma etkin olarak ister, yanıt başlıklarını inceler ve gerçek önce-sonra boyutunu raporlar — kayıt yok.
https://example.com).Accept-Encoding: gzip, br bildiren bir istek gönderir.Content-Encoding başlığını okur ve sıkıştırılmış aktarım boyutunu ölçer.br) ya da hiçbiri.Aracı bir ana sayfada çalıştır; Content-Encoding: br, 142 KB'lik sıkıştırılmamış bir boyutun hat üzerinde 31 KB'ye düştüğünü görebilirsin — %78 azalma. Sonuç bunun yerine "sıkıştırılmamış" diyorsa, bu net ve düzeltilebilir bir performans kazancıdır.
Evet — tamamen ücretsiz, kayıt ve limit yok. İstediğin kadar URL test et.
Brotli, metni genellikle benzer hızda Gzip'ten biraz daha küçük sıkıştırır ve tüm modern tarayıcılarca desteklenir, bu yüzden mevcutsa tercih edilir. İkisi de sıkıştırılmamış varlık sunmaktan çok daha iyidir. Daha geniş resmi sayfa hızı optimizasyonu rehberimizde gör.
Sıkıştırma, performansın bir parçasıdır. Bunu yanıt süresini ve sayfa ağırlığını ölçmek için Sayfa Hızı & Boyut Testi ve önbelleği ve yanıt başlıklarının tamamını incelemek için HTTP Başlık Kontrolü ile birlikte kullan.
Bu araç için seçilmiş rehberler, ipuçları ve eğitimler — kontrol etmekten gerçekten düzeltmeye geçin.
 Teknik SEO
PHP2Shell güvenlik açığı (CVE-2026-109618/109619) PHP sunucularda kod çalıştırıyor. Hangi sürüm yamalı, siteniz etkileniyor mu, bugün ne yapmalı?
Makaleyi oku →2024'te INP, FID'nin yerini aldı. Core Web Vitals'ın bugün ne anlama geldiğini ve performansı ücretsiz nasıl ölçüp iyileştireceğini öğren.
Makaleyi oku →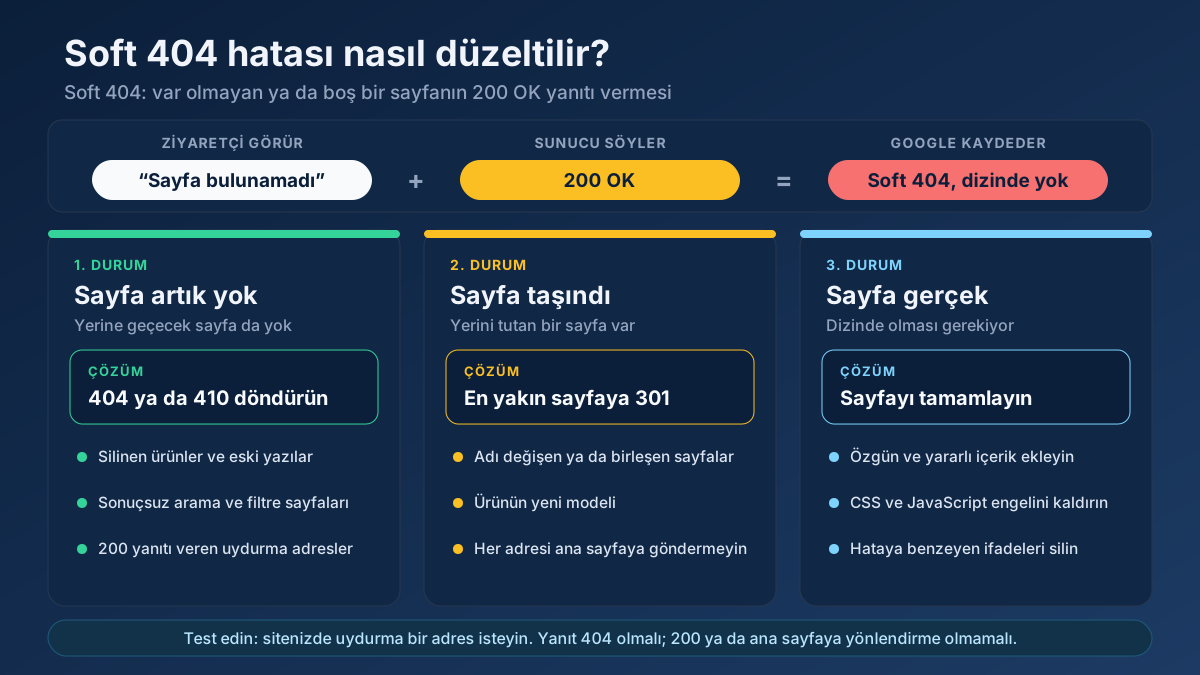 Teknik SEO
Soft 404 hatası nasıl düzeltilir? Search Console’da hatalı adresleri bulun, gerçek olanı yanlış alarmdan ayırın; 404, 301 ya da içerikle kalıcı olarak çözün.
Makaleyi oku →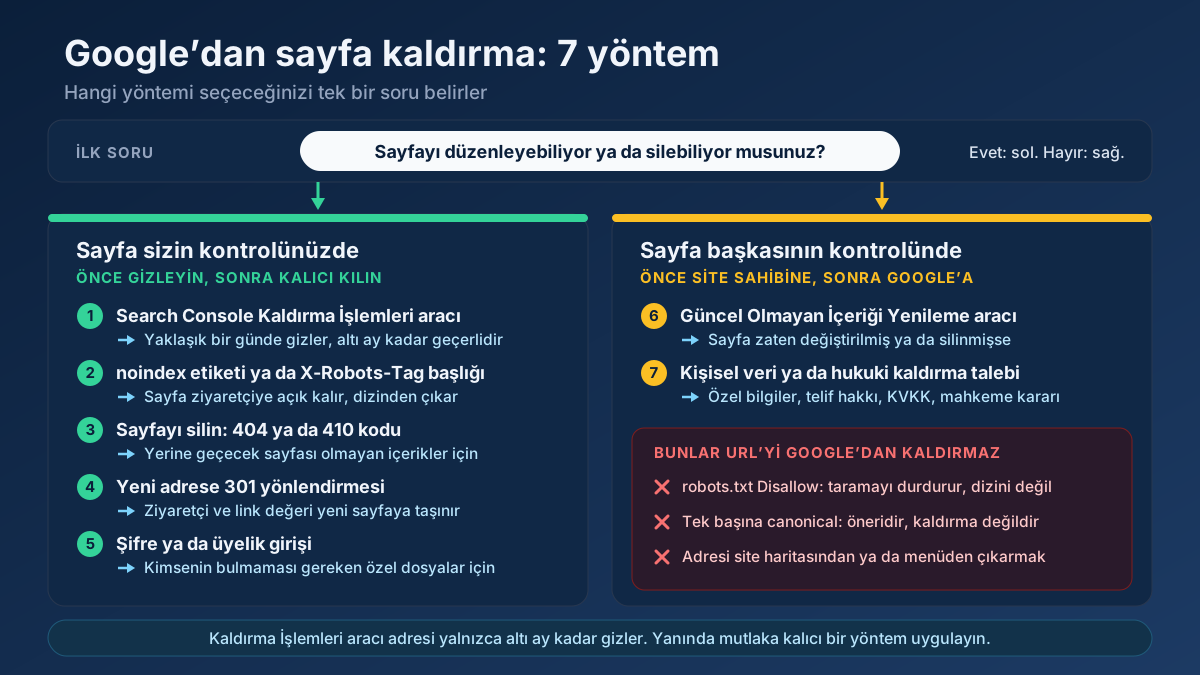 Teknik SEO
Google’dan sayfa kaldırma nasıl yapılır? Kaldırma İşlemleri aracıyla bir günde gizleyin; noindex, 404/410 ya da 301 ile URL’yi dizinden kalıcı olarak çıkarın.
Makaleyi oku →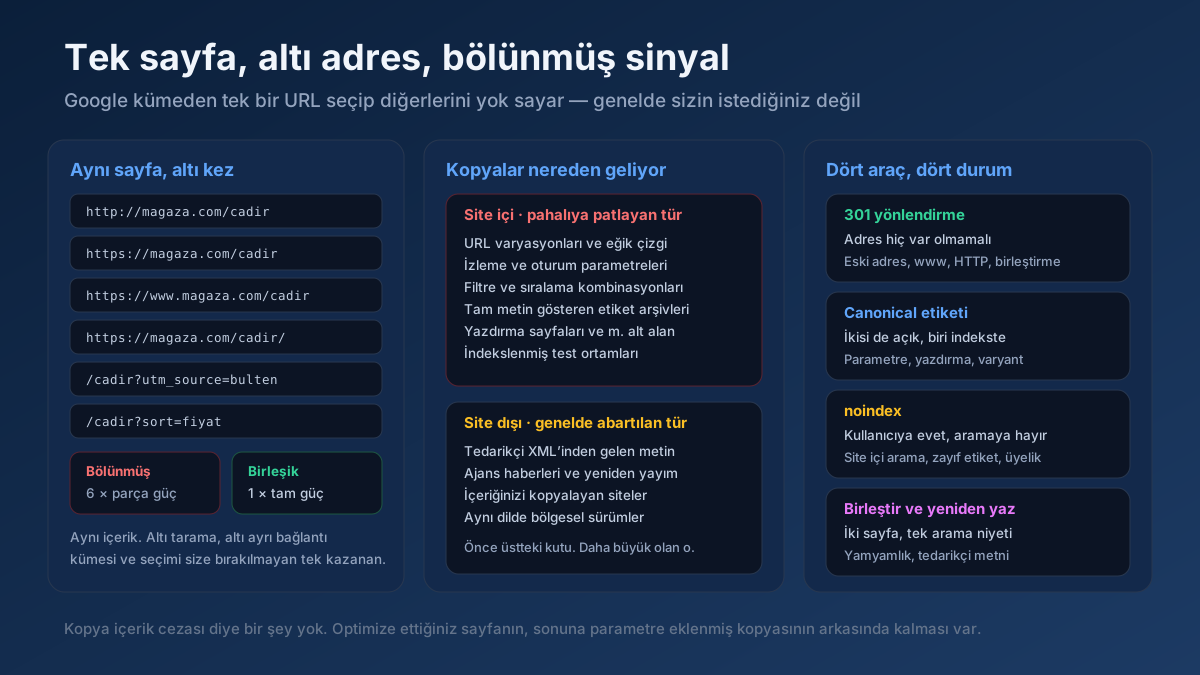 Teknik SEO
Kopya içerik sorunu nasıl düzeltilir? Kopya URL’leri bulma, canonical ile 301 ve noindex arasında seçim yapma ve sorunu kalıcı olarak kapatma rehberi.
Makaleyi oku →Daha hızlı sayfalar daha iyi sıralanır ve daha iyi dönüşür. İşte gerçekten fark yaratan öncelikli bir liste.
Makaleyi oku →Gerçek alan adı kayıt verilerini alır: kayıt firması, oluşturma/bitiş tarihleri, isim sunucuları ve durum.
Aracı aç →Herhangi bir alan adı için canlı A, AAAA, MX, NS, TXT, CNAME ve SOA kayıtlarını sorgular.
Aracı aç →Canlı TLS sertifikasını inceler: veren kuruluş, geçerlilik tarihleri, kalan gün ve SAN alan adları.
Aracı aç →Herhangi bir URL’nin ham yanıt başlıklarını, sunucu yazılımını, önbellek ve güvenlik başlıklarını gösterir.
Aracı aç →Herhangi bir sitenin pasif güvenlik taraması: HTTPS ve TLS, HSTS, CSP ve diğer güvenlik başlıkları, açıkta kalan .env / .git / phpinfo dosyaları, çerez bayrakları, karışık içerik, sürüm sızıntıları ve PHP2Shell (CVE-2026-109618 / CVE-2026-109619) PHP sürüm kontrolü.
Aracı aç →Bir URL’nin tam yönlendirme zincirini (301/302/307) izler ve son durum kodunu doğrular.
Aracı aç →Sitenizde kritik bir PHP açığı olabilir
PHP2Shell (CVE-2026-109618 ve CVE-2026-109619), PHP 8.2.35, 8.3.36, 8.4.27 ve 8.5.12’den eski sürümlerde oturum açmadan sunucuda kod çalıştırmaya izin veriyor. Saldırılar 17 Ekim’den beri sürüyor. Sitenizin etkilenip etkilenmediğini kontrol edin.