PHP2Shell Güvenlik Açığı: Kontrol ve Çözüm
PHP2Shell güvenlik açığı (CVE-2026-109618/109619) PHP sunucularda kod çalıştırıyor. Hangi sürüm yamalı, siteniz etkileniyor mu, bugün ne yapmalı?
Makaleyi oku →Canlı WHOIS verisiyle herhangi bir alan adının kayıt tarihini ve tam yaşını bulur.
Canlı veri alınıyor…
Alan Adı Yaşı Kontrolü, herhangi bir alan adının kayıt tarihini bulan ve canlı WHOIS verisi kullanarak tam yaşını hesaplayan ücretsiz bir araçtır. Alan adı yaşı küçük ama gerçek bir güven sinyalidir — daha eski, kesintisiz kayıtlı alan adları genellikle daha yerleşik bir otorite taşır — ve bir markanın ya da rakibin ne kadar süredir çevrimiçi olduğunu ölçmenin hızlı bir yoludur. Bu araç kayıt kuruluşunu doğrudan sorgular, oluşturma tarihini ayrıştırır ve yaşı yıl, ay ve güne kadar gösterir — kayıt yok.
example.com).clientTransferProhibited gibi kayıt kuruluşu bayrakları.Aracı bir alan adında çalıştır; 14 Mart 2009 oluşturma tarihi, 17 yıl 3 ay 11 günlük tam yaş, 2027'de bir bitiş ve kayıt firması adı görebilirsin — uzun süredir yerleşik, iyi bakımlı bir alan adının net bir tablosu.
Evet — tamamen ücretsiz, kayıt ve limit yok. İstediğin kadar alan adı kontrol et.
Yalnızca dolaylı olarak. Google, yaşın kendisinin güçlü bir sıralama faktörü olmadığını söylemiştir ama daha eski alan adlarının link ve güven kazanmak için genellikle daha fazla zamanı olmuştur. Backlink profiline de odaklan — onu Backlink Kontrol / Doğrulayıcı ile analiz et ve backlink analizi rehberimizi oku.
Bu araç kayıt tarihine ve hesaplanan yaşa odaklanır. Tam kayıt için — iletişim bilgileri, tüm durum kümesi ve isim sunucuları — WHOIS Sorgulama kullan ya da canlı sertifikayı SSL Sertifika Kontrolü ile kontrol et. Yaş, bir alan adının geri kalan profiliyle birlikte anlam kazanır; sitenin gerçekte neyle kurulduğunu görmek için ücretsiz site gezgini ile eşleştir.
Bu araç için seçilmiş rehberler, ipuçları ve eğitimler — kontrol etmekten gerçekten düzeltmeye geçin.
 Teknik SEO
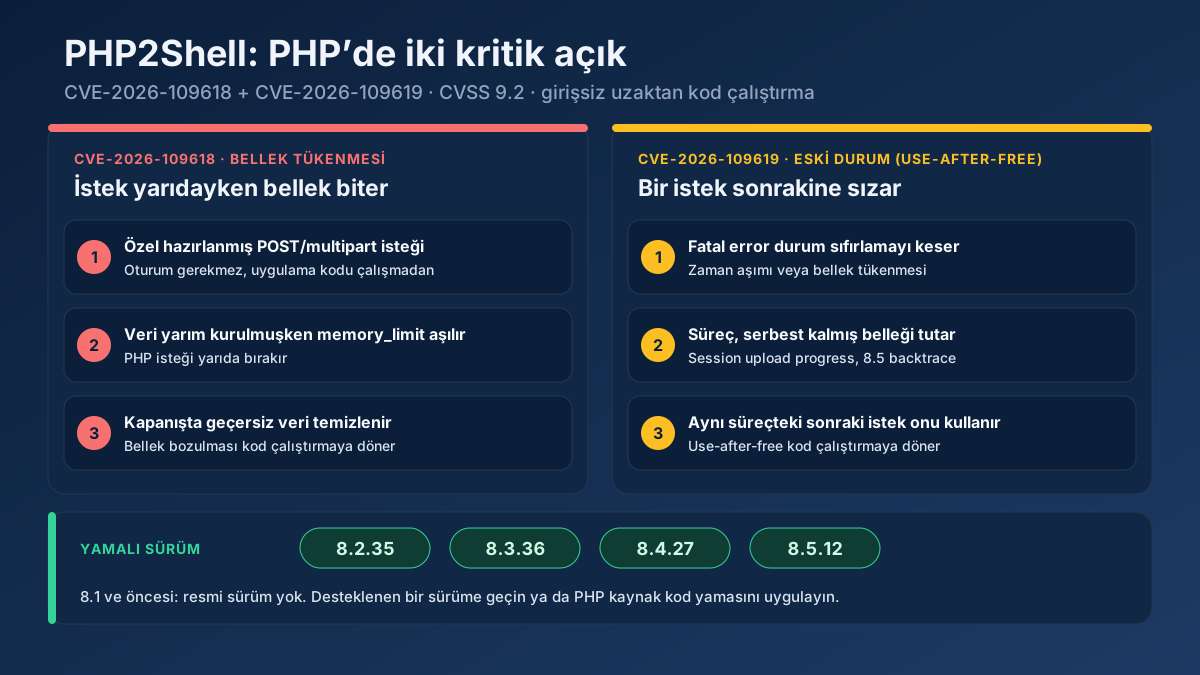
PHP2Shell güvenlik açığı (CVE-2026-109618/109619) PHP sunucularda kod çalıştırıyor. Hangi sürüm yamalı, siteniz etkileniyor mu, bugün ne yapmalı?
Makaleyi oku →Bir WHOIS Lookup, bir alan adının kayıt kuruluşunu, oluşturma ve bitiş tarihlerini, ad sunucularını ve — gizlilikle saklanmadığında — sahibini açığa çıkarır. Bir WHOIS kaydının ne anlama geldiğini, bir domainin sahibinin nasıl bulunacağını ve sahibi sansürlendiğinde ne yapılacağını anlatıyoruz.
Makaleyi oku →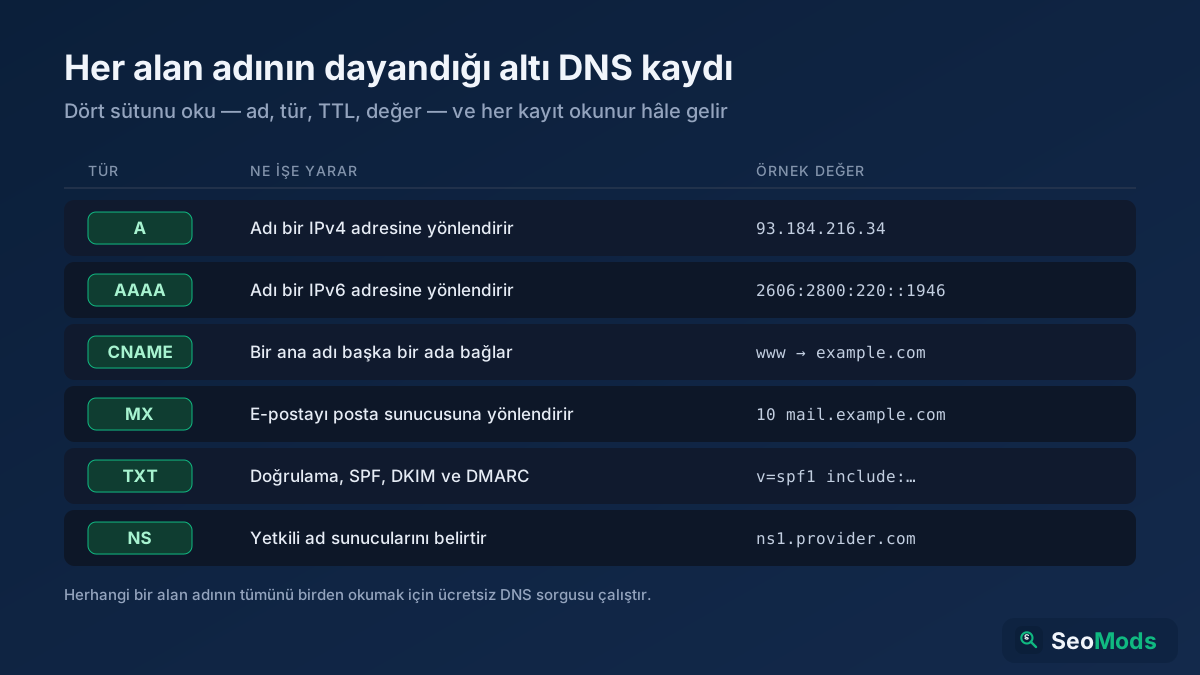 Teknik SEO
DNS kayıtları, alan adının trafiğini, e-postasını ve doğrulamasını yönlendiren gizli ayarlardır. A, AAAA, CNAME, MX, TXT ve NS kayıtlarının ne işe yaradığını, nasıl okunacağını ve her birini ücretsiz araçlarla nasıl kontrol edeceğini sade bir dille anlatıyoruz.
Makaleyi oku →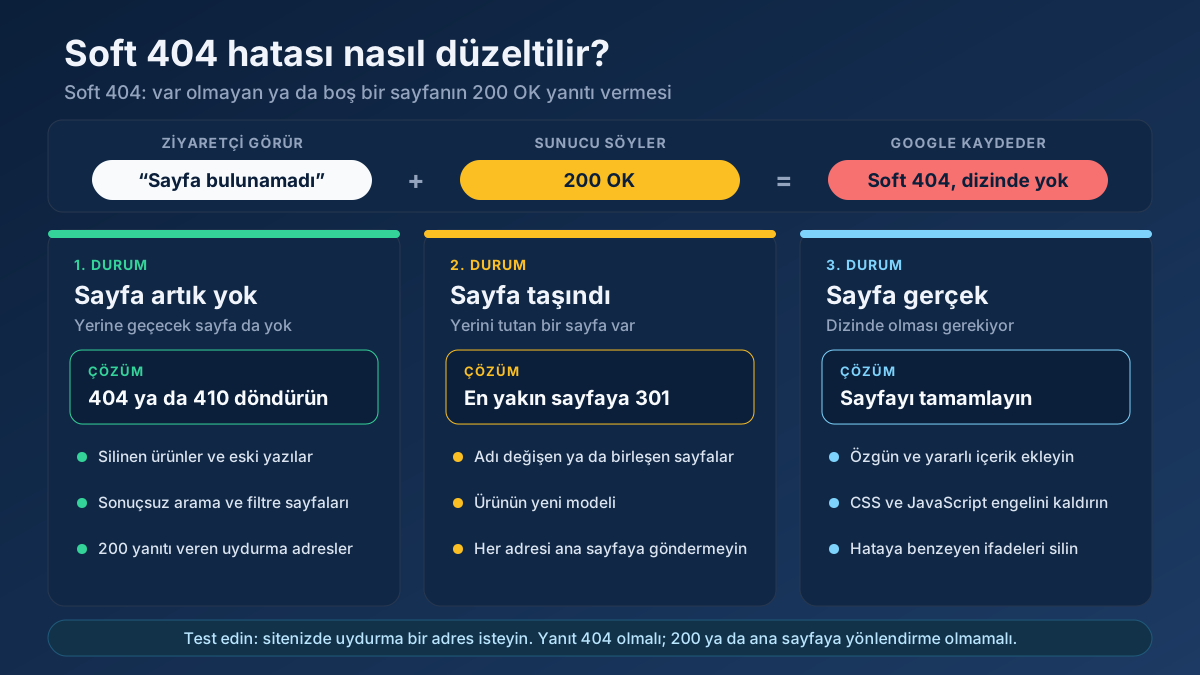 Teknik SEO
Soft 404 hatası nasıl düzeltilir? Search Console’da hatalı adresleri bulun, gerçek olanı yanlış alarmdan ayırın; 404, 301 ya da içerikle kalıcı olarak çözün.
Makaleyi oku →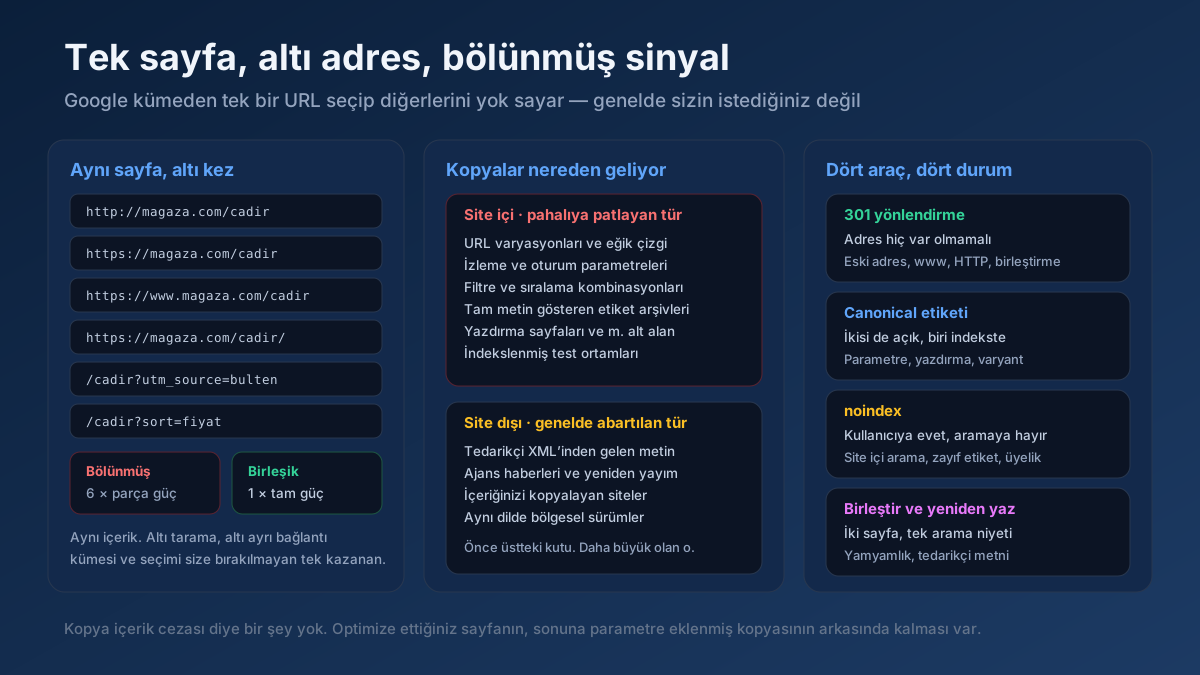 Teknik SEO
Kopya içerik sorunu nasıl düzeltilir? Kopya URL’leri bulma, canonical ile 301 ve noindex arasında seçim yapma ve sorunu kalıcı olarak kapatma rehberi.
Makaleyi oku →Daha hızlı sayfalar daha iyi sıralanır ve daha iyi dönüşür. İşte gerçekten fark yaratan öncelikli bir liste.
Makaleyi oku →Gerçek alan adı kayıt verilerini alır: kayıt firması, oluşturma/bitiş tarihleri, isim sunucuları ve durum.
Aracı aç →Herhangi bir alan adı için canlı A, AAAA, MX, NS, TXT, CNAME ve SOA kayıtlarını sorgular.
Aracı aç →Canlı TLS sertifikasını inceler: veren kuruluş, geçerlilik tarihleri, kalan gün ve SAN alan adları.
Aracı aç →Herhangi bir URL’nin ham yanıt başlıklarını, sunucu yazılımını, önbellek ve güvenlik başlıklarını gösterir.
Aracı aç →Herhangi bir sitenin pasif güvenlik taraması: HTTPS ve TLS, HSTS, CSP ve diğer güvenlik başlıkları, açıkta kalan .env / .git / phpinfo dosyaları, çerez bayrakları, karışık içerik, sürüm sızıntıları ve PHP2Shell (CVE-2026-109618 / CVE-2026-109619) PHP sürüm kontrolü.
Aracı aç →Bir URL’nin tam yönlendirme zincirini (301/302/307) izler ve son durum kodunu doğrular.
Aracı aç →Sitenizde kritik bir PHP açığı olabilir
PHP2Shell (CVE-2026-109618 ve CVE-2026-109619), PHP 8.2.35, 8.3.36, 8.4.27 ve 8.5.12’den eski sürümlerde oturum açmadan sunucuda kod çalıştırmaya izin veriyor. Saldırılar 17 Ekim’den beri sürüyor. Sitenizin etkilenip etkilenmediğini kontrol edin.